
Stand: 2026-11-01
Diese Seite richtet sich an Anbieter von Cloud-Diensten, die an Behörden des Bundes, der Länder oder der Kommunen liefern oder liefern wollen. Was der C5 ist und wann er allgemein verlangt wird, erklärt die Seite BSI C5; die Souveränitätskriterien C3A des BSI beschreibt die Seite C3A. Behörden begegnen Ihnen auch als Stellen, die Auskunft über oder Herausgabe von Kundendaten verlangen; wie Sie solche Verlangen behandeln, zeigt das Themengebiet INQ. Diese Seite ist keine Rechtsberatung; welche Vorgaben für eine bestimmte Behörde gelten, ist im Einzelfall zu prüfen.
Woher die C5-Anforderung im Bund kommt
Nach Abschnitt 3.1 des Katalogs gilt „für Cloud-Kunden auf Bundesebene der deutschen öffentlichen Verwaltung“ der „Mindeststandard des BSI zur Nutzung externer Cloud-Dienste“. Die aktuelle Fassung ist die Version 2.1 vom 15. Dezember 2022. Nach § 44 Abs. 1 BSIG müssen die Einrichtungen der Bundesverwaltung die Mindeststandards erfüllen; das BSI weist auf seiner Seite zum Mindeststandard darauf hin, dass diese Rechtsgrundlage seit dem Inkrafttreten des NIS2-Umsetzungsgesetzes (NIS2UmsuCG), so die Bezeichnung auf der BSI-Seite, am 6. Dezember 2025 die frühere Verankerung in § 8 BSIG ersetzt (Stand der BSI-Seite am 1. November 2026).
Der Mindeststandard richtet sich an die Behörde, nicht an den Anbieter. Welche Stellen er adressiert, legt seine Vorbemerkung fest: die Stellen nach § 8 Abs. 1 BSIG in der damaligen Fassung, heute die Einrichtungen der Bundesverwaltung nach § 44 Abs. 1 BSIG. Seine Begriffsbestimmung in Abschnitt 1.1 erfasst Cloud-Dienste, die Anbieter der Wirtschaft außerhalb der öffentlichen Verwaltung des Bundes erbringen, und das Speichern und Verarbeiten dienstlicher Daten. Für Anbieter folgen seine Anforderungen über Ausschreibung und Vertrag. Zwei Punkte zur Fassung: Der Mindeststandard bezieht sich noch auf C5:2020 und verweist für neue Versionen auf die Übergangsfristen des Katalogs. Wann C5:2026 anzuwenden ist, erklärt die Seite C5:2026.
Was die Behörde tun muss und was der Anbieter dafür liefert
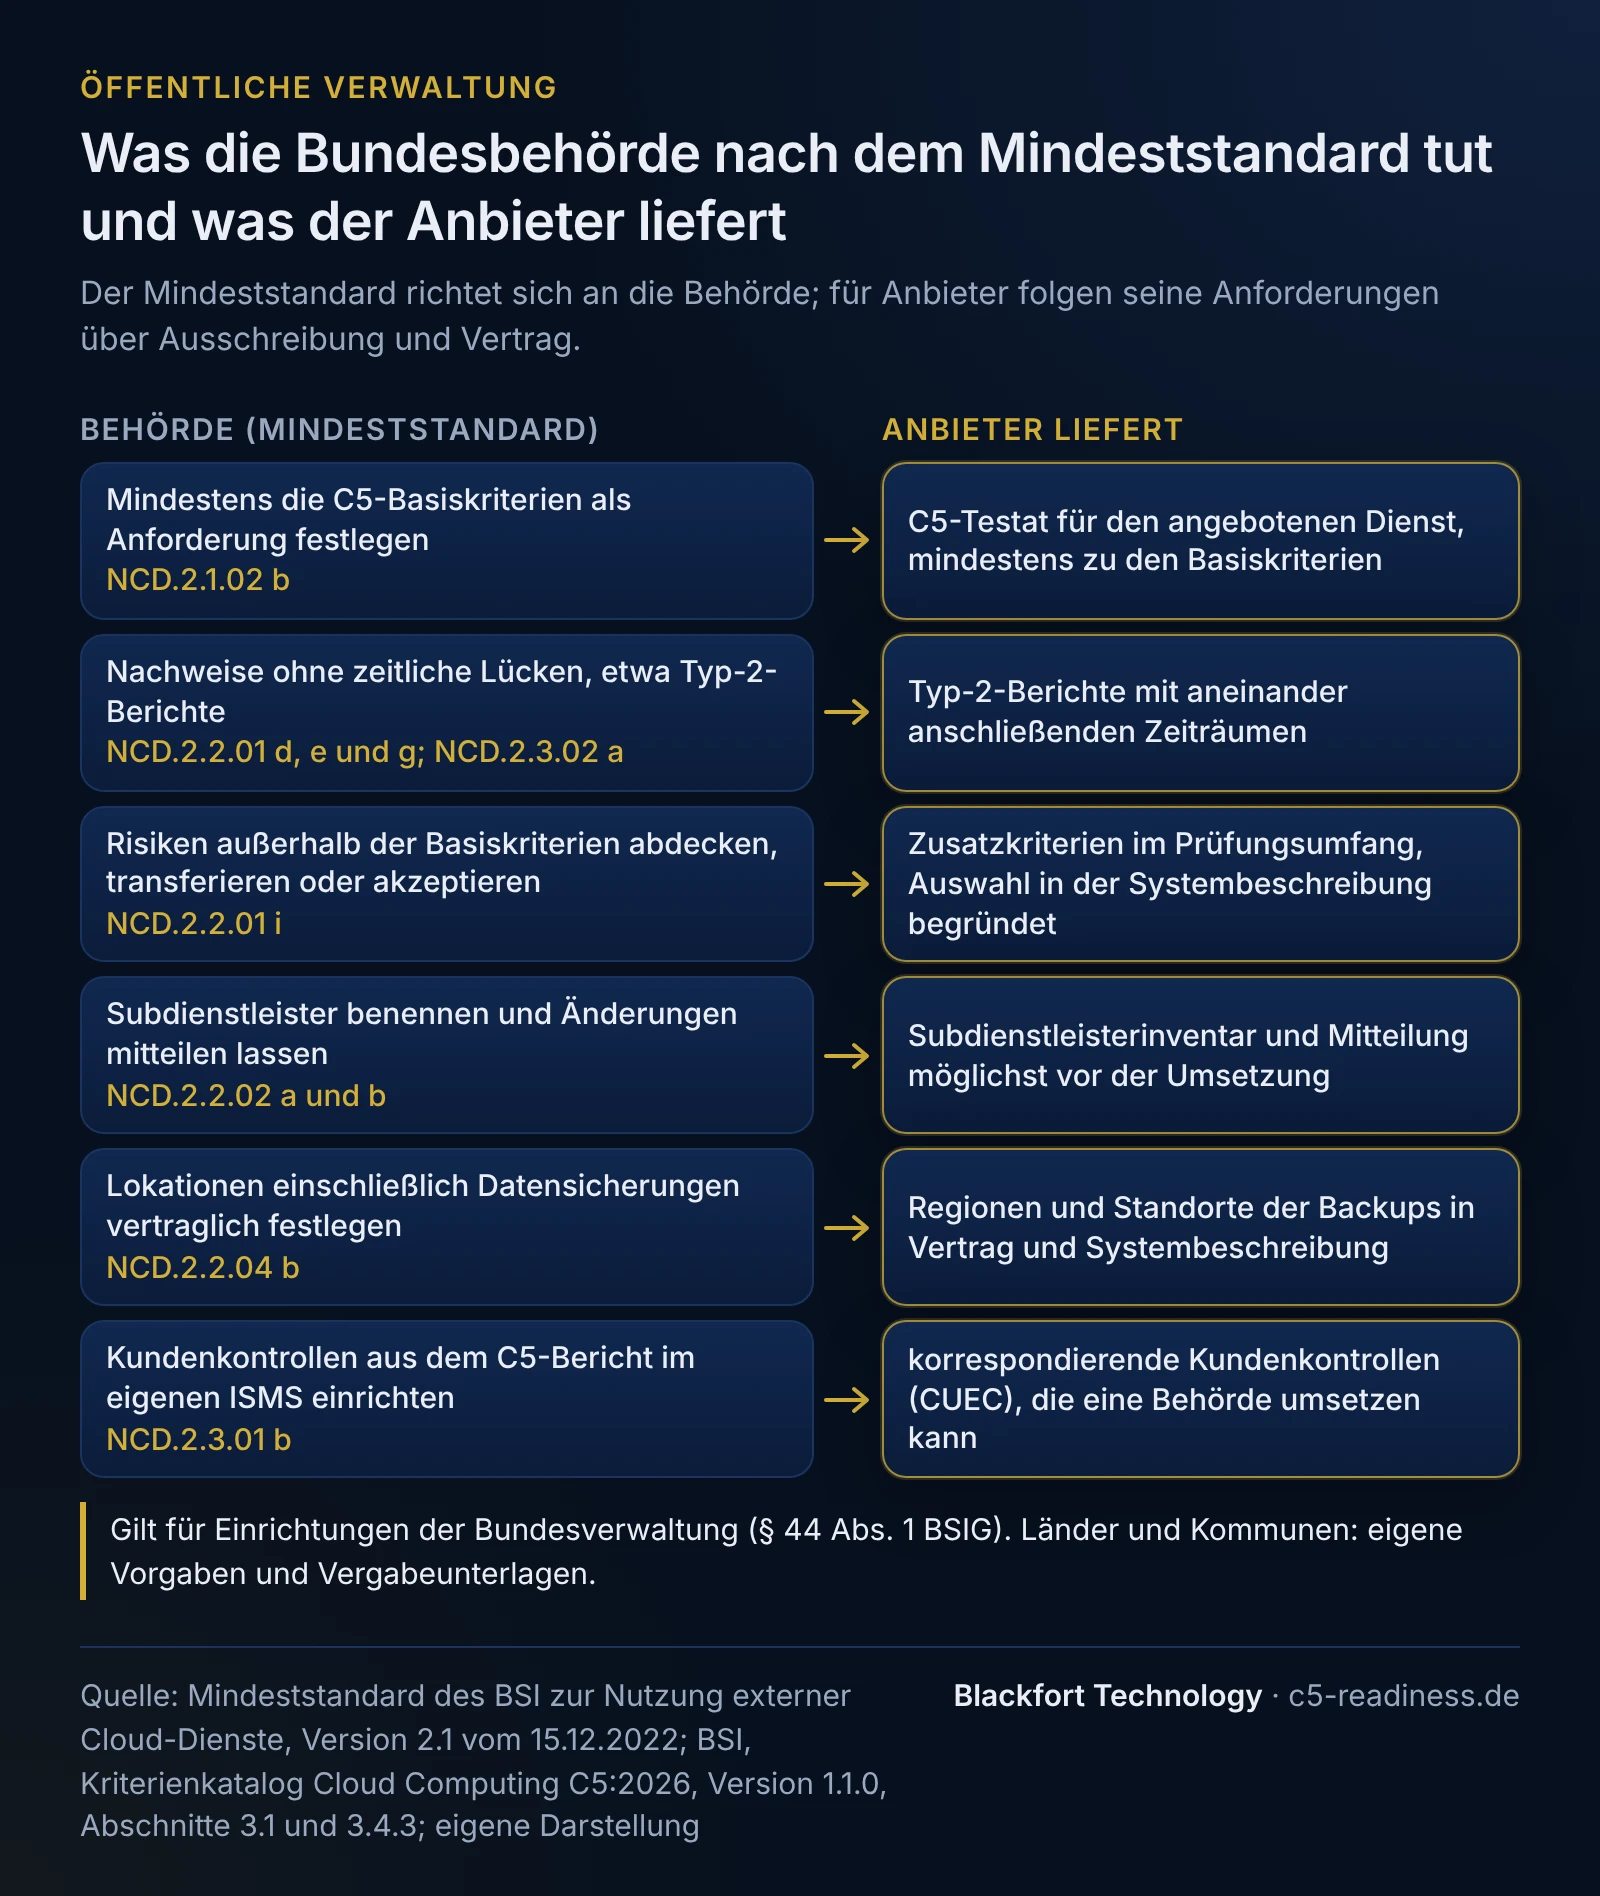
| Anforderung an die Behörde | Fundstelle im Mindeststandard | Was der Anbieter liefern sollte |
|---|---|---|
| Mindestens Umsetzung und Einhaltung der C5-Basiskriterien als Sicherheitsanforderung an den Anbieter festlegen | NCD.2.1.02 b | ein C5-Testat für den angebotenen Dienst, mindestens zu den Basiskriterien |
| Regelmäßige Sicherheitsnachweise zusichern lassen; sie können durch eine aktuelle C5-Berichterstattung vom Typ 2 erbracht werden | NCD.2.2.01 d und e | Typ-2-Berichte in regelmäßiger Folge |
| Nachweise müssen den Nutzungszeitraum vollständig abdecken, ohne zeitliche Lücken | NCD.2.2.01 g, NCD.2.3.02 a | aneinander anschließende Prüfungszeiträume |
| Risiken, die nicht durch Basiskriterien abgedeckt sind, über zusätzliche Anforderungen abdecken, transferieren oder akzeptieren | NCD.2.2.01 i | Zusatzkriterien im Prüfungsumfang oder eigene Nachweise für vereinbarte Zusatzanforderungen |
| Eigene Prüfrechte vertraglich zusichern lassen (Soll); ohne C5-Prüfbericht das Recht, eine C5-Prüfung durch Dritte selbst zu beauftragen | NCD.2.2.01 j | ein Verfahren für Prüfungen durch die Behörde oder Dritte in ihrem Auftrag |
| Subdienstleister vollständig benennen lassen; beabsichtigte Vertragsänderungen bei Subdienstleistern unverzüglich mitteilen lassen, möglichst vor der Umsetzung | NCD.2.2.02 a und b | Subdienstleisterinventar und ein Mitteilungsverfahren |
| Alle Lokationen der Speicherung und Verarbeitung vertraglich festlegen, einschließlich Datensicherungen | NCD.2.2.04 b | Regionen und Standorte der Backups im Vertrag und in der Systembeschreibung |
| Die im C5-Bericht genannten Kontrollen für Cloud-Kunden im eigenen ISMS einrichten | NCD.2.3.01 b | korrespondierende Kundenkontrollen (CUEC), die eine Behörde umsetzen kann |
Länder und Kommunen
Verbindlich ist der Mindeststandard nach § 44 Abs. 1 BSIG nur für Einrichtungen der Bundesverwaltung. Für Länder und Kommunen gilt er nicht unmittelbar. Ob und in welcher Form sie einen C5-Nachweis verlangen, ergibt sich aus ihren eigenen Vorgaben und aus den Vergabeunterlagen; eine einheitliche Regel haben wir nicht belegt gefunden. Das BSI nennt auf seiner Seite zum Mindeststandard den Beschluss 2016/35 des IT-Planungsrates vom 13. Oktober 2016 als weiteres Dokument. Darin empfiehlt der IT-Planungsrat seinen Mitgliedern, bei der Beschaffung von Cloud-Diensten die Vorgehensweisen und Kriterien aus der Anlage anzuwenden. Die Anlage 1 nennt in Nr. 5 den damaligen „Anforderungskatalog Cloud Computing - Kriterien zur Beurteilung der Informationssicherheit von Cloud-Diensten“ des BSI, die erste Fassung des C5 aus dem Jahr 2016, als eine von zwei Grundlagen; daneben oder stattdessen („und/oder“) Handlungsempfehlungen für die Ausschreibung, die Vergabe und den Betrieb öffentlicher Aufträge in der Cloud. Das ist eine Empfehlung an die Mitglieder, keine Pflicht, und sie bezieht sich auf eine Fassung, die heute durch C5:2020 und C5:2026 abgelöst ist. Ob Ihre Anfragen aus dem Bereich der Länder und Kommunen den C5 verlangen, sehen Sie deshalb an der Ausschreibung, nicht am Beschluss. Unsere Empfehlung: Lesen Sie die Leistungsbeschreibung jeder Ausschreibung auf Berichtstyp, Zusatzkriterien und Zeitraum.
Das Beispiel: eine Plattform für Förderanträge
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Plattform, über die Unternehmen und Vereine Förderanträge stellen und Behörden sie bearbeiten. Kunden sind zwei Bundesbehörden und mehrere Kommunen, je Behörde ein Mandant. Die Plattform läuft auf einer deutschen Cloud-Plattform in einer Region in Deutschland, Backups in einer zweiten Region in Deutschland. Die Anträge enthalten personenbezogene Daten und Geschäftsgeheimnisse der Antragsteller; der Mindeststandard ordnet solche Daten den Kategorien 2 und 1 seiner Datenkategorisierung zu (NCD.2.1.03 f).
Entscheidung 1: Prüfungszeiträume ohne Lücke planen
Die Behörde darf zwischen zwei Nachweisen keine zeitliche Lücke haben. Für den Anbieter heißt das nach unserer Einordnung: Typ-2-Zeiträume so legen, dass der nächste dort beginnt, wo der vorige endet. Typ 1 ist nur für die Erstprüfung vorgesehen und keine Voraussetzung für Typ 2 (siehe Typ 1 oder Typ 2). Wer mit Typ 1 beginnt, sollte den ersten Typ-2-Zeitraum direkt nach dem Stichtag starten lassen. Fällt ein Zeitraum in den Wechsel von C5:2020 auf C5:2026, gelten die Regeln aus Abschnitt 3.5 des Katalogs.
Entscheidung 2: Welche Zusatzkriterien in den Prüfungsumfang?
Die Basiskriterien beschreiben das Mindestniveau bei normalem Schutzbedarf und den Mindestumfang jeder Prüfung. Weitere Risiken muss die Behörde nach dem Mindeststandard über zusätzliche Anforderungen abdecken, transferieren oder akzeptieren. Ein Anbieter kann dem zuvorkommen, indem er Zusatzkriterien prüfen lässt, für die er bei seinen Behördenkunden Bedarf sieht; welche, entscheidet er selbst, und die Auswahl ist in der Systembeschreibung zu begründen (Abschnitt 3.4.3). Für die Beispielplattform kommen nach unserer Einschätzung Zusatzkriterien zur Transparenz über Unterauftragnehmer der Dienstleister (SSO-07.01AS) und zur vorherigen Zustimmung bei Zugriffen auf Kundendaten (IAM-07.03AS) in Betracht. Wer Souveränitätsanforderungen erwartet, findet die Einordnung auf der Seite C3A.
Entscheidung 3: Änderungen bei Subdienstleistern vorher mitteilen
Der Mindeststandard verlangt von der Behörde, sich beabsichtigte Änderungen an Verträgen mit Subdienstleistern unverzüglich mitteilen zu lassen, möglichst vor der Umsetzung, insbesondere wenn Verträge enden oder neue entstehen. SSO-07.01B verlangt vom Anbieter, Kunden über die genutzten Dienstleister und die Art der Daten zu informieren, die sie verarbeiten. Unsere Empfehlung: einen Auslöser in den Prozess für neue Dienstleister einbauen, der Behördenkunden vor dem Vertragsschluss informiert, und die Mitteilungen als Nachweis ablegen. Wie das Inventar dafür aussieht, siehe Subdienstleisterinventar.
Entscheidung 4: Prüfrechte auf einer gemeinsamen Plattform
Bundesbehörden sollen sich eigene Prüfrechte zusichern lassen, die sie selbst oder Dritte in ihrem Auftrag wahrnehmen können. Auf einer mandantenfähigen Plattform darf eine solche Prüfung nach unserer Einordnung keinen Einblick in die Daten anderer Behörden geben. Legen Sie deshalb fest, wie eine Behördenprüfung abläuft: was vorab aus dem C5-Bericht beantwortet wird, welche Nachweise zusätzlich bereitstehen und wie die Trennung der Mandanten während einer Prüfung gewahrt bleibt. Die Trennung selbst belegen Sie über das Schichtenmodell nach OPS-30 und die mindestens jährlich überprüfte Risikobeurteilung nach OPS-31.
Entscheidung 5: Verschlusssachen ausdrücklich ausschließen oder gesondert regeln
Der Mindeststandard kennt Verschlusssachen nach der Verschlusssachenanweisung als eigene Datenkategorie (Kategorie 3). Ein C5-Testat beantwortet nach unserer Einordnung nicht, ob ein Dienst für Verschlusssachen geeignet ist. Ist die Verarbeitung von Verschlusssachen nicht vorgesehen, sollte das im Vertrag und in der Leistungsbeschreibung stehen.
Nachweise, die Behörden vom Anbieter erwarten können
| Nachweis | Bezug | Herkunft | Verantwortlich beim Anbieter | Zeitbezug |
|---|---|---|---|---|
| C5-Bericht Typ 2 | NCD.2.2.01 e | Prüfer | Geschäftsführung | aneinander anschließende Zeiträume |
| Begründung der Zusatzkriterien | Abschnitt 3.4.3, NCD.2.2.01 i | Systembeschreibung | Informationssicherheitsbeauftragte (ISB) | je Bericht |
| Subdienstleisterliste und Mitteilungen | NCD.2.2.02, SSO-07 | Dienstleistersteuerung | ISB | Überprüfung mindestens jährlich (SSO-07.02B), jede Änderung |
| Lokationen einschließlich Backups | NCD.2.2.04, PSS-12 | Vertrag, Konfiguration | Leitung Betrieb | Stand je Vertrag, Stichproben |
| Kundenkontrollen für Behörden | NCD.2.3.01 b, Abschnitt 3.4.5.1 Nr. 7 | Systembeschreibung | ISB | je Bericht |
Mögliche Lücken bei Anbietern für die Verwaltung
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Lücke zwischen zwei Berichten | Der Folgezeitraum wurde erst nach Ende des vorigen beauftragt | Die Behörde hat für einige Monate keinen Nachweis und muss das bewerten | Folgeprüfung vor Ende des laufenden Zeitraums beauftragen |
| Neuer Dienstleister ohne Mitteilung | Der Einkauf schließt Verträge ohne Bezug zum Kundenvertrag | Vertragliche Mitteilungspflicht verletzt, Abweichung bei SSO-07 möglich | Freigabe neuer Dienstleister an die Mitteilung koppeln |
| Kundenkontrollen für Unternehmen geschrieben | Dieselbe Systembeschreibung für alle Kundengruppen | Behörden können die Kontrollen nicht in ihr ISMS übernehmen | Kundenkontrollen konkret und prüfbar formulieren, Rollen der Behörde benennen |
Häufige Fragen
Gilt der Mindeststandard auch für Kommunen?+
Verlangt der Mindeststandard einen Typ-2-Bericht?+
Reicht die Prüfung der Basiskriterien?+
Der Mindeststandard nennt C5:2020. Ist ein Bericht nach C5:2026 trotzdem richtig?+
Weiterlesen
- BSI C5: was der Cloud-Standard regelt und wer ihn braucht
- BSI C3A: Souveränitätskriterien für Cloud-Dienste erklärt
- C5:2026: Neuerungen, Umstieg von C5:2020 und Übergangsfrist
- C5-Testat Typ 2 oder Typ 1: Unterschied, Zeitraum, Wahl
- C5-Subdienstleisterinventar: Beispiel und Auswertung
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Mindeststandard des BSI zur Nutzung externer Cloud-Dienste, Version 2.1 vom 15.12.2022 (PDF) (abgerufen am 2026-11-01)
- BSI: Seite „Mindeststandard des BSI zur Nutzung externer Cloud-Dienste“ (Hinweis auf § 44 BSIG und das NIS2-Umsetzungsgesetz) (abgerufen am 2026-11-01)
- § 44 BSIG, Vorgaben des Bundesamtes (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- IT-Planungsrat: Beschluss 2016/35 vom 13.10.2016, Cloud-Computing (abgerufen am 2026-11-01)
- IT-Planungsrat: Anlage 1 zum Beschluss 2016/35, Vorgehensweisen und Kriterien zur Inanspruchnahme und Beschaffung von Cloud-Diensten der IT-Wirtschaft (PDF), Nr. 5 (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 3.1, 3.4.3, 3.4.5.1, 3.5 sowie SSO-07, IAM-07, OPS-30, OPS-31, PSS-12, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).