
Stand: 2026-11-01
Cloud-Anbieter mit C5-Testat fragen, ob sie damit für NIS2 fertig sind. Die kurze Antwort: nein, aber sie haben einen Teil der Arbeit schon getan. Diese Seite ordnet ein, wie C5 und die deutsche NIS2-Umsetzung zusammenhängen, und listet in einer Matrix, was neben dem Testat bleibt. Sie ist allgemeine Information; ob und wie NIS2 für Ihr Unternehmen gilt, ist im Einzelfall rechtlich zu prüfen.
Gilt NIS2 für Cloud-Anbieter?
Ja, wenn Einrichtungsart, Größe und Sitz passen. Die NIS-2-Richtlinie (EU) 2022/2555 ist in Deutschland durch das „Gesetz zur Umsetzung der NIS-2-Richtlinie und zur Regelung wesentlicher Grundzüge des Informationssicherheitsmanagements in der Bundesverwaltung“ vom 2. Dezember 2025 (BGBl. 2025 I Nr. 301; das BSI nennt es auf seiner Seite zum Mindeststandard für externe Cloud-Dienste NIS2-Umsetzungsgesetz (NIS2UmsuCG)) umgesetzt. Kern ist das neue BSI-Gesetz (BSIG), in Kraft seit dem 6. Dezember 2025, hier gelesen in der Fassung vom 22. Oktober 2026 (Abruf 1. November 2026).
- Einrichtungsart: Anlage 1 zum BSIG nennt unter digitaler Infrastruktur „Anbieter von Cloud-Computing-Diensten“ (Nr. 6.1.4).
- Größe: Als wichtige Einrichtung gelten Unternehmen dieser Art mit mindestens 50 Beschäftigten oder mit Jahresumsatz und Jahresbilanzsumme von jeweils über 10 Millionen Euro, als besonders wichtige Einrichtung solche mit mindestens 250 Beschäftigten oder mit über 50 Millionen Euro Umsatz und über 43 Millionen Euro Bilanzsumme (§ 28 Abs. 1 und 2 BSIG). Für die Berechnung verweist das Gesetz auf die KMU-Empfehlung der Kommission, mit Sonderregeln für Partner- und verbundene Unternehmen (§ 28 Abs. 4).
- Zuständigkeit: Für Anbieter von Cloud-Computing-Diensten ist das BSI nur zuständig, wenn ihre Hauptniederlassung in der EU in Deutschland liegt, dann aber für die ganze EU (§ 60 BSIG).
- Ausnahme Finanzsektor: Für Finanzunternehmen nach Art. 2 Abs. 2 der DORA-Verordnung gelten die §§ 30, 31, 32, 35, 36, 38 und 39 BSIG nicht (§ 28 Abs. 6). Was Finanzkunden von Cloud-Anbietern verlangen, steht auf der Seite C5 und DORA.
Unser Hinweis: Prüfen Sie die Betroffenheit für das Unternehmen, nicht für den testierten Dienst. Ein Anbieter mit einem einzigen testierten Dienst kann weitere Tätigkeiten haben, die zählen, und umgekehrt bleiben nach § 28 Abs. 3 Tätigkeiten unberücksichtigt, die für die gesamte Geschäftstätigkeit vernachlässigbar sind.
Was hat der C5 mit NIS2 zu tun?
Der C5:2026 nennt unter den Standards, die bei seiner Entwicklung berücksichtigt wurden, den Anhang „Technical and methodological requirements“ zur Durchführungsverordnung zur NIS-2-Richtlinie (Kommissionsdokument C(2024)7151, Abschnitt 2.3 des Katalogs). Im Amtsblatt ist das die Durchführungsverordnung (EU) 2024/2690 vom 17. Oktober 2024. Sie legt für Anbieter von Cloud-Computing-Diensten und einige andere digitale Dienste die technischen und methodischen Anforderungen an die Risikomanagementmaßnahmen fest und präzisiert, wann ein Sicherheitsvorfall erheblich ist. Nach § 30 Abs. 3 BSIG hat sie für diese Einrichtungsarten Vorrang.
Daraus folgt eine inhaltliche Nähe, keine Erfüllung. Berücksichtigt heißt nicht, dass jede Anforderung des Anhangs in einem C5-Kriterium steht. Der Katalog sagt selbst über Zuordnungen zu anderen Standards, dass sich die Erfüllung aus einer Zuordnung allein nicht ableiten lässt (Abschnitt 3.3). In BSIG, NIS-2-Richtlinie und Durchführungsverordnung kommt der C5 nach unserer Volltextsuche nicht vor (Stand 1. November 2026); ein C5-Testat ist dort weder als Nachweis vorgeschrieben noch als Nachweis benannt.
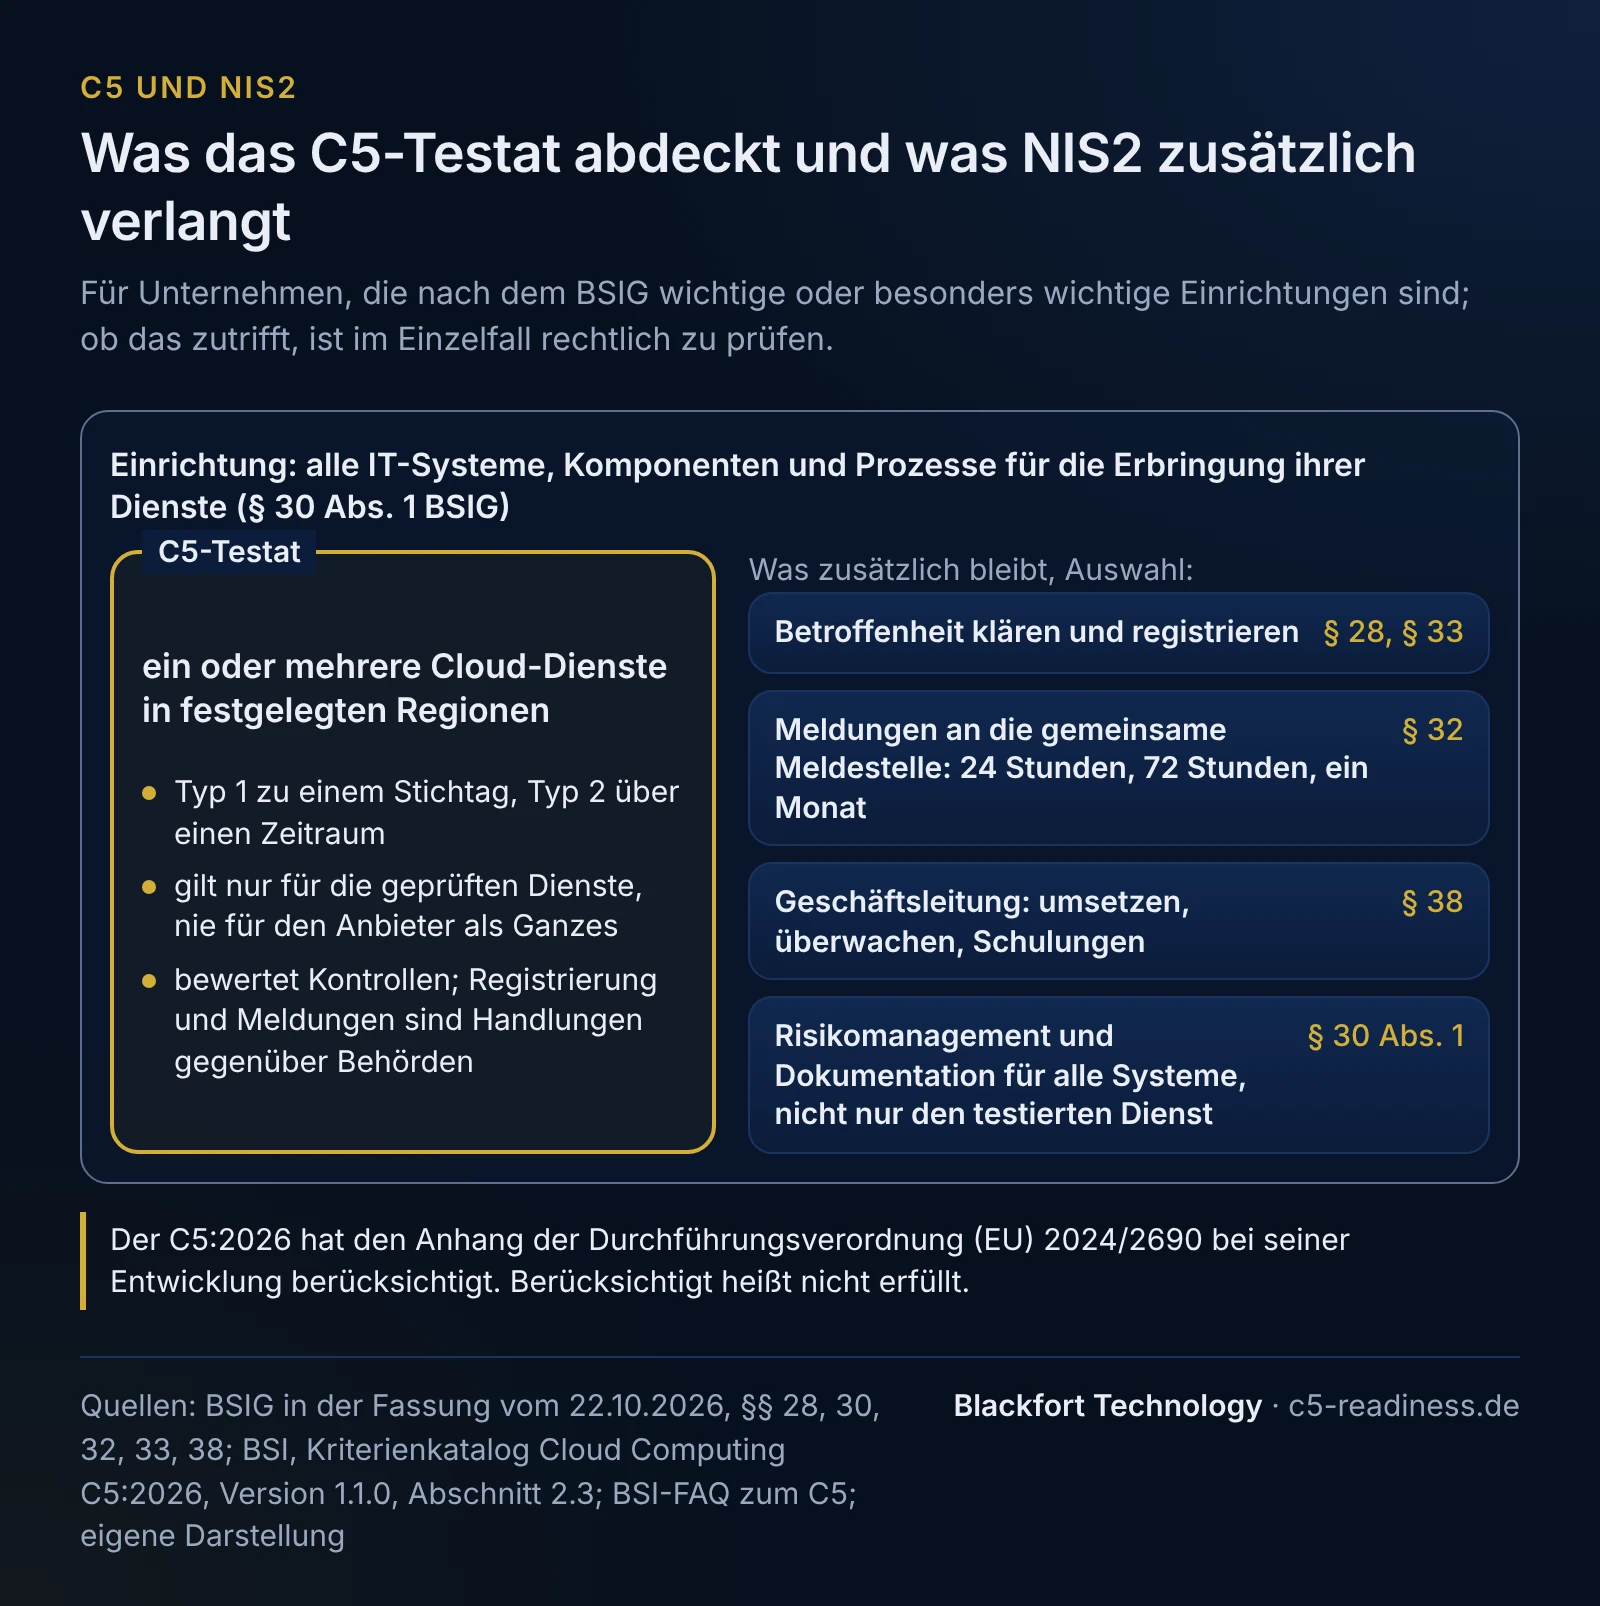
Zwei Unterschiede im Gegenstand sind wichtig. Ein C5-Testat gilt nach der BSI-FAQ nur für die geprüften Dienste in festgelegten Regionen, nie für einen Anbieter als Ganzes. Die Pflicht aus § 30 Abs. 1 BSIG erstreckt sich auf die informationstechnischen Systeme, Komponenten und Prozesse, die die Einrichtung für die Erbringung ihrer Dienste nutzt. Und ein C5-Testat bewertet Kontrollen, NIS2 verlangt darüber hinaus Handlungen gegenüber Behörden: Registrierung und Meldungen.
Verantwortlichkeitsmatrix: was neben C5 bleibt
Die Matrix nimmt die Pflichten aus dem BSIG für wichtige und besonders wichtige Einrichtungen und stellt daneben, was aus einem C5-Projekt vorhanden ist. Die Spalte „Verantwortlich“ ist unser Vorschlag für die Rollen; Gesetz und Katalog legen intern keine Rollen fest, mit Ausnahme der Geschäftsleitung in § 38.
| Pflicht (BSIG) | Was aus dem C5-Projekt vorhanden ist | Was zusätzlich bleibt | Verantwortlich (Vorschlag) |
|---|---|---|---|
| Betroffenheit klären (§ 28) | nichts; das Testat sagt nichts über Größe oder Einrichtungsart | Einordnung nach Anlage 1 und 2, Schwellenwerte, Hauptniederlassung; Ergebnis dokumentieren | Geschäftsleitung mit rechtlicher Beratung |
| Registrieren innerhalb von drei Monaten (§ 33) | nichts | Angaben wie Name, Kontaktdaten, öffentliche IP-Adressbereiche, Sektor und Mitgliedstaaten über die gemeinsame Registrierungsmöglichkeit von BSI und BBK übermitteln | Informationssicherheitsbeauftragte (ISB), Freigabe durch Geschäftsleitung |
| Risikomanagementmaßnahmen (§ 30 Abs. 1 und 2, zehn Mindestbereiche) | internes Kontrollsystem und Nachweise für den testierten Dienst, entlang der 168 Kriterien | Geltungsbereich auf alle Systeme für die Erbringung der Dienste ausdehnen, auch interne IT und nicht testierte Dienste; Verhältnismäßigkeit begründen; Einhaltung dokumentieren (§ 30 Abs. 1 Satz 3) | ISB |
| Anforderungen der Durchführungsverordnung (EU) 2024/2690 (§ 30 Abs. 3) | der Katalog hat ihren Anhang berücksichtigt | Abgleich Anforderung für Anforderung gegen den Anhang selbst; Lücken als Maßnahmen führen | ISB |
| Sicherheit der Lieferkette (§ 30 Abs. 2 Nr. 4) | Dienstleistersteuerung nach SSO und Subdienstleisterinventar für den testierten Dienst, siehe SSO und Subdienstleisterinventar | Lieferanten außerhalb des testierten Dienstes ergänzen, etwa für interne IT oder andere Produkte | Einkauf mit ISB |
| Meldungen an die gemeinsame Meldestelle (§ 32 Abs. 1) | Vorfallprozess nach SIM; bei Typ 2 die wesentlichen Ereignisse in der Systembeschreibung | frühe Erstmeldung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussmeldung spätestens einen Monat danach; Schwellen für „erheblich“ nach Art. 7 der Durchführungsverordnung in den Vorfallprozess übernehmen; Meldeweg üben | ISB und Leitung Betrieb, Freigabe durch Geschäftsleitung |
| Unterrichtung der Kunden (§ 35) | Kundeninformation zu Vorfällen, soweit im Vorfallprozess vorgesehen | Unterrichtung auf Anordnung des BSI; im Sektor digitale Infrastruktur Mitteilung von Abhilfemaßnahmen bei erheblichen Cyberbedrohungen an betroffene Empfänger, soweit deren Interessen in der Abwägung überwiegen | Kundenkommunikation mit ISB |
| Pflichten der Geschäftsleitung (§ 38) | Erklärung der Geschäftsleitung (Management Statement) für den testierten Dienst | Maßnahmen nach § 30 umsetzen und ihre Umsetzung überwachen, regelmäßig an Schulungen teilnehmen; Nachweise dafür führen | Geschäftsleitung |
Die Pflichten für Betreiber kritischer Anlagen (§ 31 und Nachweise nach § 39) kommen hinzu, wenn Ihr Unternehmen eine kritische Anlage betreibt. Das ist eine eigene Einordnung, die diese Seite nicht abdeckt.
Welche Teile des C5-Projekts sich weiter nutzen lassen
Die Zuordnung der zehn Mindestbereiche aus § 30 Abs. 2 BSIG zu C5-Themengebieten ist unsere Einordnung als Arbeitshilfe. Sie zeigt, wo Sie mit vorhandenem Material anfangen, nicht, dass etwas erfüllt ist.
| Mindestbereich nach § 30 Abs. 2 BSIG | Thematisch nahe C5-Themengebiete |
|---|---|
| 1. Konzepte zur Risikoanalyse und Sicherheit in der Informationstechnik | OIS, SP |
| 2. Bewältigung von Sicherheitsvorfällen | SIM |
| 3. Aufrechterhaltung des Betriebs, Backup, Wiederherstellung, Krisenmanagement | BCM, OPS |
| 4. Sicherheit der Lieferkette | SSO |
| 5. Erwerb, Entwicklung und Wartung, Schwachstellenmanagement | DEV, OPS, PSS |
| 6. Bewertung der Wirksamkeit der Maßnahmen | COM, OIS |
| 7. Schulungen und Sensibilisierung | HR |
| 8. Kryptographische Verfahren | CRY |
| 9. Personalsicherheit, Zugriffskontrolle, Verwaltung von IKT-Systemen | HR, IAM, AM |
| 10. Multi-Faktor-Authentifizierung, gesicherte Kommunikation, Notfallkommunikation | IAM, COS, BCM |
Ein Typ-2-Bericht hilft beim Mindestbereich 6 besonders: Er zeigt, wie ein unabhängiger Prüfer die Wirksamkeit der Kontrollen eines Dienstes über einen Zeitraum beurteilt hat. Für die übrigen Systeme des Unternehmens brauchen Sie eigene Verfahren.
Was NIS2-pflichtige Kunden vom Cloud-Anbieter erwarten
Kunden, die selbst unter NIS2 fallen, müssen die Sicherheit ihrer Lieferkette berücksichtigen, auch die Beziehungen zu ihren unmittelbaren Anbietern (§ 30 Abs. 2 Nr. 4 BSIG). Die NIS-2-Richtlinie nennt dafür die spezifischen Schwachstellen der Anbieter, die Qualität ihrer Produkte und ihrer Cybersicherheitspraxis einschließlich ihrer Entwicklungsprozesse (Art. 21 Abs. 3). Ein C5-Bericht liefert dazu viel Material, weil er Kontrollen, Prüfungshandlungen und Abweichungen je Kriterium zeigt. Wie Kunden einen Bericht auswerten, steht auf der Seite C5-Bericht lesen. Rechnen Sie trotzdem mit Fragen, die der Bericht nicht beantwortet, etwa nach Ihren Meldewegen gegenüber dem Kunden und nach Ansprechpartnern im Vorfall.
Beispiel: ein Anbieter für Dokumentenmanagement
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Dokumentenmanagement-Plattform für Behörden und Unternehmen als SaaS, hat 80 Beschäftigte und seine Hauptniederlassung in Deutschland. Die Plattform hat ein C5-Testat Typ 2. Daneben vertreibt das Unternehmen eine lokal installierte Archivsoftware, und es hat eine interne IT mit Büroarbeitsplätzen.
- Betroffenheit: Das Unternehmen bietet Cloud-Computing-Dienste an und liegt mit 80 Beschäftigten über der Schwelle für wichtige Einrichtungen. Die rechtliche Prüfung bestätigt die Einordnung; der Anbieter registriert sich innerhalb der Frist.
- Geltungsbereich: Die Risikomanagementmaßnahmen erweitert er von der Plattform auf die interne IT und auf Entwicklung und Auslieferung der Archivsoftware. Nachweise der Plattform übernimmt er; für die interne IT entstehen neue.
- Durchführungsverordnung: Der ISB gleicht den Anhang der Verordnung (EU) 2024/2690 gegen das Kontrollsystem ab und findet Lücken außerhalb der Plattform, die er als Maßnahmen mit Frist führt.
- Meldungen: Der Vorfallprozess der Plattform bekommt einen Schritt „Erheblichkeit prüfen“ mit den Schwellen aus Art. 7 der Durchführungsverordnung und einen vorbereiteten Meldeweg; ein Planspiel im Quartal prüft den 24-Stunden-Ablauf.
- Geschäftsleitung: Die Geschäftsführung nimmt an einer Schulung teil, lässt sich halbjährlich über den Stand der Maßnahmen berichten und hält das in Protokollen fest.
Was diese Seite nicht klärt
Ob Ihr Unternehmen eine wichtige oder besonders wichtige Einrichtung ist, wie Sie Beschäftigte und Umsatz in einer Unternehmensgruppe zählen und welche Pflichten für Sie im Einzelnen gelten, hängt vom konkreten Sachverhalt ab und ist rechtlich zu prüfen. Wir unterstützen bei der fachlichen Umsetzung; eine Rechtsberatung leisten wir nicht. Die Gesetzeslage haben wir am 1. November 2026 nachgelesen; prüfen Sie vor Entscheidungen den aktuellen Stand.
Häufige Fragen
Erfüllt ein C5-Testat die Pflichten aus NIS2?+
Erkennt das BSI ein C5-Testat als NIS2-Nachweis an?+
Gelten die NIS2-Pflichten nur für den testierten Dienst?+
Welche Meldefristen gelten?+
Wir sind ein Finanzunternehmen. Gilt dann NIS2 oder DORA?+
Weiterlesen
- C5 und DORA: was Finanzkunden neben dem Testat verlangen
- C5-Bericht lesen: Prüfbericht als Kunde richtig auswerten
- C5 SSO: Dienstleister steuern und überwachen nach C5:2026
- C5-Subdienstleisterinventar: Beispiel und Auswertung
- C5-Testat statt C5-Zertifizierung: Bericht und Aussagekraft
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Mindeststandard zur Nutzung externer Cloud-Dienste (Seite mit der Bezeichnung NIS2-Umsetzungsgesetz, NIS2UmsuCG) (abgerufen am 2026-11-01)
- BSI-Gesetz (BSIG) vom 2. Dezember 2025, zuletzt geändert durch Art. 8 G v. 22.10.2026, §§ 28, 30, 32, 33, 35, 38, 60 und Anlage 1 (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- Gesetz zur Umsetzung der NIS-2-Richtlinie und zur Regelung wesentlicher Grundzüge des Informationssicherheitsmanagements in der Bundesverwaltung, BGBl. 2025 I Nr. 301 (abgerufen am 2026-11-01)
- Richtlinie (EU) 2022/2555 (NIS-2-Richtlinie), ABl. L 333 vom 27.12.2022, Art. 20 und 21 (abgerufen am 2026-11-01)
- Durchführungsverordnung (EU) 2024/2690 vom 17. Oktober 2024, Art. 1, 2 und 7 sowie Anhang (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 2.3 und 3.3, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ (Geltung des Testats für Dienste und Regionen) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).