
Stand: 2026-11-01
Wer Software oder Infrastruktur als Cloud-Dienst an Banken, Versicherer oder Zahlungsdienstleister liefert, bekommt seit 2025 andere Fragen als vorher. Diese Seite erklärt, woher sie kommen, was ein C5-Bericht zu ihrer Beantwortung beiträgt und wo Vertrag und Betrieb mehr leisten müssen. Sie ist allgemeine Information; welche Pflichten im Einzelfall gelten, ist rechtlich zu prüfen.
Wen DORA verpflichtet und warum Cloud-Anbieter betroffen sind
Die Verordnung (EU) 2022/2554 über die digitale operationale Resilienz im Finanzsektor (DORA) gilt seit dem 17. Januar 2025 unmittelbar (Art. 64). Ihre Pflichten richten sich an Finanzunternehmen. Cloud-Anbieter sind aus deren Sicht IKT-Drittdienstleister, und DORA verlangt von den Finanzunternehmen, das IKT-Drittparteienrisiko als Teil ihres IKT-Risikomanagements zu steuern (Art. 28 Abs. 1). Dabei bleibt das Finanzunternehmen „jederzeit in vollem Umfang“ für die Einhaltung seiner Pflichten verantwortlich, auch wenn es einen Dienst bezieht (Art. 28 Abs. 1 Buchst. a).
Für den Anbieter heißt das: DORA wirkt über den Vertrag und über die Fragen des Kunden. Je nachdem, ob Ihr Dienst eine „kritische oder wichtige Funktion“ des Kunden unterstützt, fallen die Anforderungen schärfer aus (Art. 28 Abs. 4 Buchst. a, Art. 30 Abs. 3). Diese Einstufung trifft der Kunde, nicht Sie. Fragen Sie danach früh, weil sie den Umfang der Vertragsverhandlung bestimmt. Für Finanzunternehmen gelten die Risikomanagement- und Meldepflichten des BSI-Gesetzes nicht (§ 28 Abs. 6 BSIG); Ihre eigenen NIS2-Pflichten als Cloud-Anbieter bleiben davon unberührt, siehe C5 und NIS2.
Verlangen DORA oder die BaFin ein C5-Testat?
DORA nennt den C5 nicht; nach unserer Volltextsuche im Verordnungstext kommt er dort nicht vor (Stand 1. November 2026). Die Verordnung verlangt, dass Finanzunternehmen nur mit IKT-Drittdienstleistern Verträge schließen, „die angemessene Standards für Informationssicherheit einhalten“, und bei kritischen oder wichtigen Funktionen berücksichtigen, ob der Anbieter „die aktuellsten und höchsten Qualitätsstandards für die Informationssicherheit“ anwendet (Art. 28 Abs. 5). Welcher Nachweis das belegt, legt die Verordnung nicht fest.
Die BaFin nennt den C5 in ihrer „Aufsichtsmitteilung zu Auslagerungen an Cloud-Anbieter“ (Stand Februar 2024) als Beispiel für einen Nachweis, den beaufsichtigte Unternehmen bei der Bewertung der Eignung eines Cloud-Anbieters heranziehen können, neben Zertifizierungen nach ISO/IEC 2700X, SOC-2-Berichten und Prüfberichten anerkannter Dritter. Die Mitteilung versteht sich als Orientierungshilfe ohne neue Anforderungen und entstand vor der Geltung der DORA, die sie in eigenen Kästen als Ausblick behandelt. Für die Nutzung solcher Nachweise nennt sie Bedingungen: Sie müssen die genutzten Dienste konkret betreffen, einen relevanten Zeitraum abdecken und von einem geeigneten, unabhängigen Prüfer stammen. Das Unternehmen soll den Prüfbericht analysieren; für die Interne Revision heißt es in Abschnitt V.4.2.3, sie „darf sich bei wesentlichen Auslagerungen jedoch nicht allein hierauf stützen“.
Für die Praxis heißt das: Ein C5-Typ-2-Bericht ist ein Nachweis, den Finanzkunden nach der BaFin-Mitteilung kennen und einordnen können. Er ersetzt aber weder die Vertragsinhalte nach Art. 30 noch die Prüfungsrechte des Kunden und der Aufsicht.
Was ein C5-Bericht zu den DORA-Pflichten beiträgt
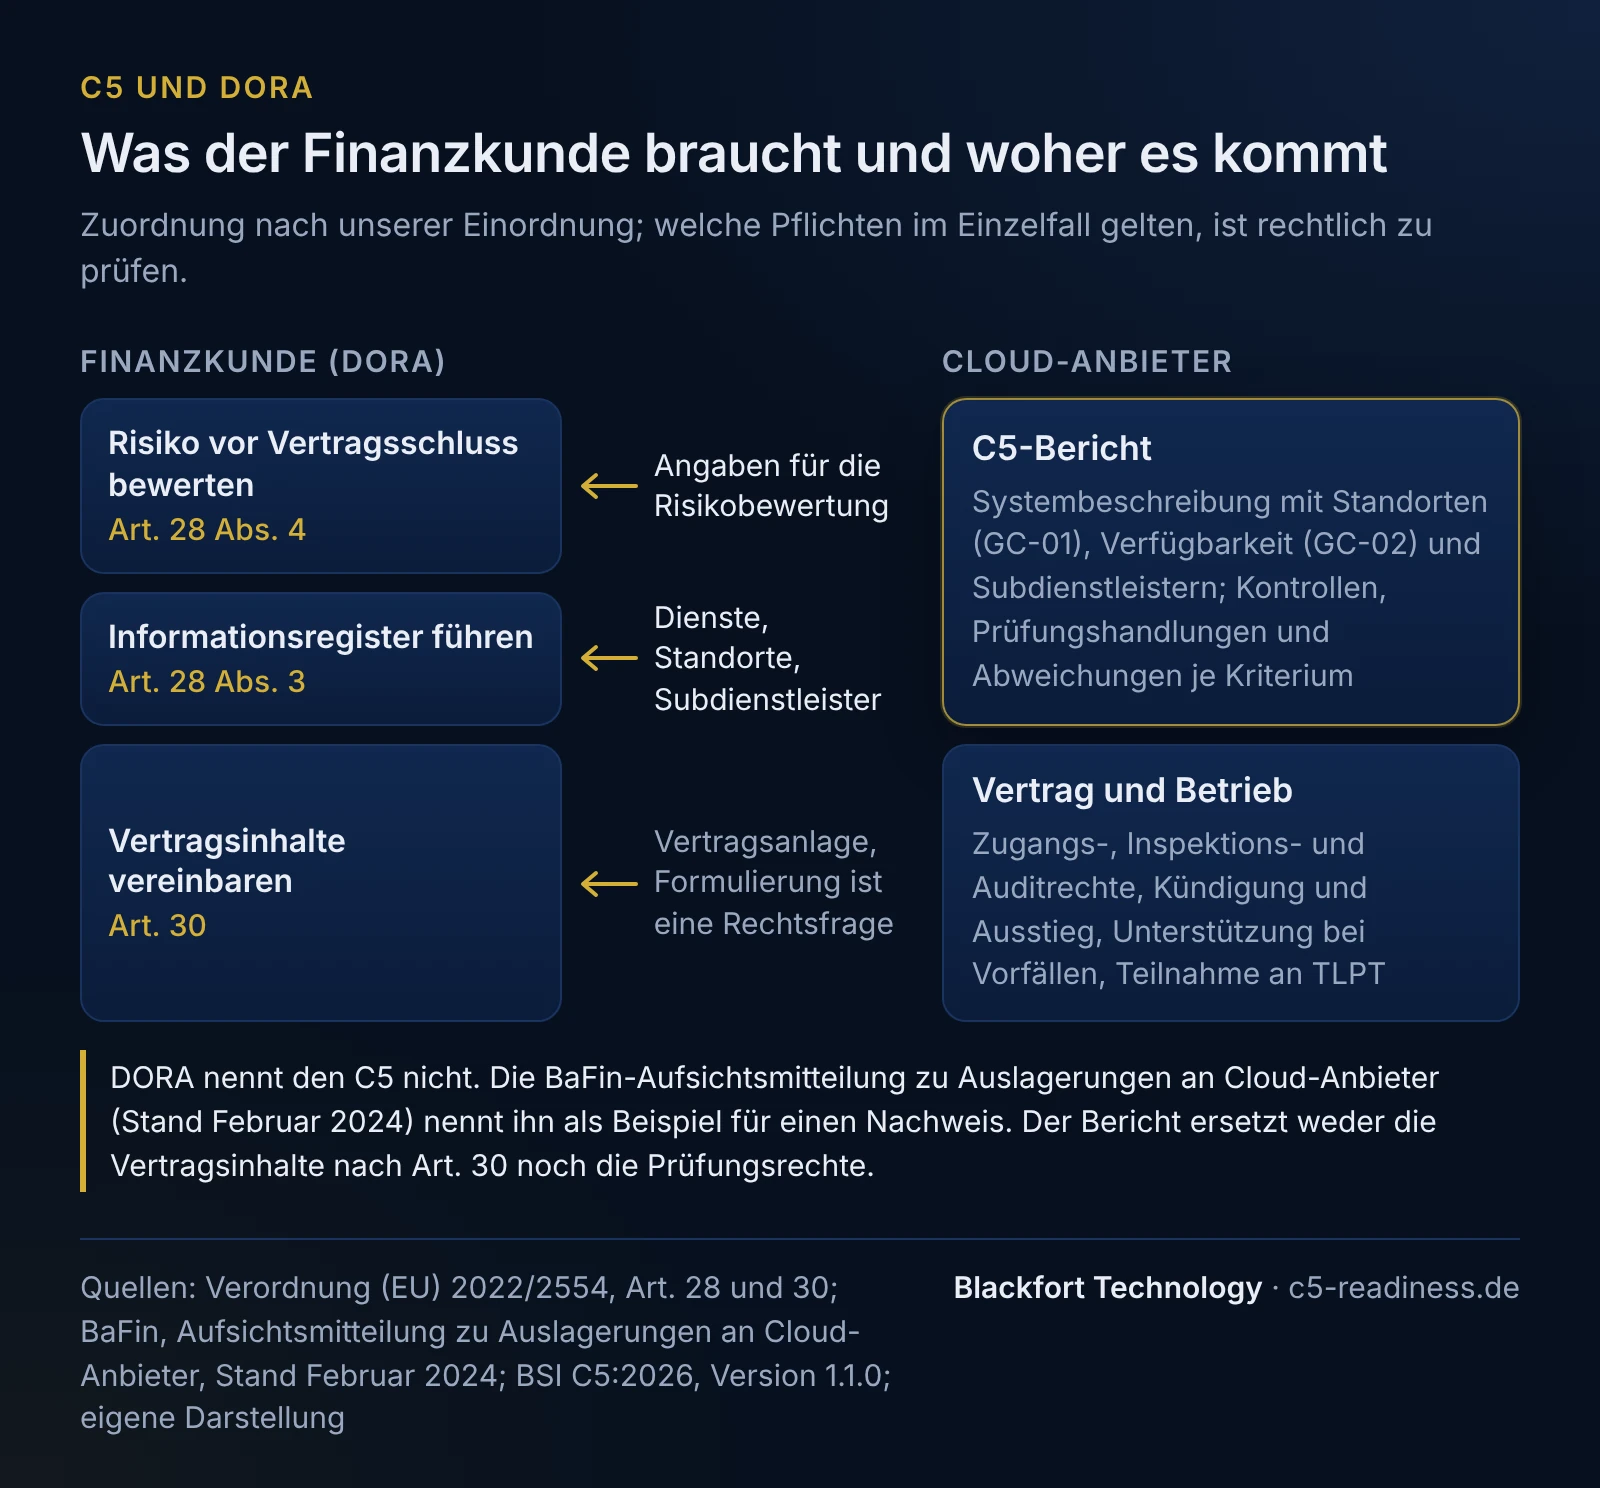
Die folgende Tabelle nimmt die Vertragsinhalte nach Art. 30 und die Pflichten vor Vertragsschluss nach Art. 28 und stellt daneben, was ein C5-Bericht liefert. Die Zuordnung ist unsere Einordnung; verbindlich ist der Wortlaut der Verordnung in der Fassung des Amtsblatts.
| DORA-Anforderung | Was der C5-Bericht liefert | Was zusätzlich nötig ist |
|---|---|---|
| Risikobewertung und Sorgfaltsprüfung vor Vertragsschluss (Art. 28 Abs. 4) | Systembeschreibung, Kontrollen, Prüfungshandlungen und Abweichungen je Kriterium; die Angaben zu Abweichungen sollen den Adressaten erlauben, die Auswirkungen auf ihre eigene Risikobewertung zu bestimmen (Abschnitt 3.4.12) | Antworten auf die Fragen, die der Bericht offenlässt, etwa zu Konzentrationsrisiken und Interessenkonflikten |
| Beschreibung der Funktionen und Bedingungen für Unterauftragsvergabe (Art. 30 Abs. 2 Buchst. a) | Name, Typ und Umfang des Dienstes; Subdienstleister mit Firmenname, Ort der Verarbeitung und Einschätzung der Abhängigkeit (Abschnitt 3.4.5.1 Nr. 8, 3.4.6) | vertragliche Regelung, ob und unter welchen Bedingungen Sie Unteraufträge vergeben dürfen |
| Standorte und Vorabinformation bei Änderung (Art. 30 Abs. 2 Buchst. b) | Angaben zu Ländern, Regionen und Standorten nach GC-01 | vertragliche Pflicht, den Kunden vor einer Standortänderung zu benachrichtigen |
| Verfügbarkeit, Integrität, Vertraulichkeit, Schutz personenbezogener Daten (Art. 30 Abs. 2 Buchst. c) | Kontrollen zu den Kriterien im Umfang; ein C5-Testat ist nach der BSI-FAQ kein Datenschutznachweis | Vertragsbestimmungen, datenschutzrechtliche Vereinbarungen |
| Zugang zu Daten und Rückgabe bei Insolvenz oder Vertragsende (Art. 30 Abs. 2 Buchst. d) | Kontrollen im Themengebiet PI (Portabilität und Interoperabilität), soweit im Umfang | vertragliche Zusage zu Format, Frist und Ablauf |
| Dienstleistungsgüte (Art. 30 Abs. 2 Buchst. e, Abs. 3 Buchst. a) | Angaben zu Verfügbarkeit und Störungsbeseitigung nach GC-02 | vereinbarte quantitative und qualitative Leistungsziele |
| Unterstützung bei IKT-Vorfällen (Art. 30 Abs. 2 Buchst. f) | Vorfallprozess nach SIM; bei Typ 2 die wesentlichen Ereignisse im Zeitraum | Zusage, ohne zusätzliche oder zu vorab festgelegten Kosten zu unterstützen |
| Zusammenarbeit mit Behörden (Art. 30 Abs. 2 Buchst. g) | Der Katalog nennt Aufsichtsbehörden ausdrücklich als Adressaten des Berichts (Abschnitt 3.4.13 Nr. 1.7) | vertragliche Pflicht zur vollen Zusammenarbeit mit den zuständigen Behörden |
| Kündigungsrechte und Mindestfristen (Art. 28 Abs. 7, Art. 30 Abs. 2 Buchst. h) | nichts | Kündigungsgründe nach Art. 28 Abs. 7 im Vertrag zulassen |
| Schulungsprogramme des Kunden (Art. 30 Abs. 2 Buchst. i) | nichts | Bedingungen für Ihre Teilnahme |
| Notfallpläne umsetzen und testen (Art. 30 Abs. 3 Buchst. c, nur kritische oder wichtige Funktionen) | Kontrollen im Themengebiet BCM, bei Typ 2 mit Prüfung der Wirksamkeit | vertragliche Zusage und Ergebnisse der Tests für den Kunden |
| Teilnahme an bedrohungsorientierten Penetrationstests (TLPT) des Kunden (Art. 30 Abs. 3 Buchst. d) | nichts | Zusage zur Mitwirkung und ein Ablauf dafür |
| Zugangs-, Inspektions- und Auditrechte (Art. 30 Abs. 3 Buchst. e) | Informationsgrundlage; nach der BaFin-Mitteilung darf ein Unternehmen seine Prüfungsrechte aber nicht auf vorgelegte Prüfberichte beschränken lassen | uneingeschränkte Rechte für Kunde, beauftragte Dritte und Aufsicht; Art. 30 Abs. 3 Buchst. e Ziff. ii erlaubt, alternative Bestätigungsniveaus zu vereinbaren, wenn Rechte anderer Kunden betroffen sind |
| Ausstiegsstrategien mit Übergangszeitraum (Art. 30 Abs. 3 Buchst. f) | Kontrollen im Themengebiet PI, soweit im Umfang | vereinbarter Übergangszeitraum und Unterstützung beim Wechsel |
Das Informationsregister, das Finanzunternehmen nach Art. 28 Abs. 3 für alle Verträge über IKT-Dienstleistungen führen müssen, braucht Angaben von Ihnen. Vieles davon steht schon in der Systembeschreibung, etwa Dienste, Standorte und Subdienstleister. Halten Sie diese Angaben in einer Form bereit, die Sie ohne den vollständigen Bericht herausgeben können.
Wie Sie den C5-Bericht für Finanzkunden nutzbar machen
Unsere Empfehlung für Anbieter mit Finanzkunden, in fünf Punkten:
- Umfang am Kunden ausrichten. Der Bericht hilft nur, wenn er die Dienste und Regionen abdeckt, die der Kunde nutzt. Das ist auch die erste Bedingung der BaFin-Mitteilung. Wie Sie den Umfang festlegen, steht auf der Seite C5-Scope.
- Typ 2 und lückenlose Zeiträume. Ein Typ-2-Bericht zeigt die Wirksamkeit über einen Zeitraum. Für laufende Verträge brauchen Kunden die Folgeberichte; planen Sie die Zeiträume ohne Lücken, siehe Typ 1 oder Typ 2.
- Abweichungen erklären können. Abweichungen stehen im Bericht auch dann, wenn das Kriterium insgesamt als erreicht gilt. Bereiten Sie für jede eine kurze Stellungnahme vor, mit Ursache, Maßnahme und Termin.
- Vertragsanlage DORA vorbereiten. Eine Anlage, die Art. 30 Abs. 2 und Abs. 3 Punkt für Punkt beantwortet und auf die Stellen im Bericht verweist, verkürzt Verhandlungen. Die Formulierung der Klauseln ist eine Rechtsfrage.
- Prüfungsrechte organisieren. Legen Sie fest, wie Sie Audits von Kunden, beauftragten Dritten und Aufsicht durchführen, ohne die Daten anderer Kunden offenzulegen. Der C5-Bericht kann dabei die Grundlage sein, auf der Prüfer ihre eigenen Fragen aufsetzen.
Beispiel: Kontoeröffnung als SaaS für Regionalbanken
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Plattform für die digitale Kontoeröffnung mit Identitätsprüfung und Dokumentenablage als SaaS auf einer IaaS-Plattform. Er hat einen C5-Bericht Typ 2 für die Plattform in einer deutschen Region. Eine Regionalbank stuft den Dienst als Unterstützung einer wichtigen Funktion ein.
| Frage der Bank | Antwort des Anbieters |
|---|---|
| Deckt der Bericht unseren Dienst? | Ja, Plattform und Region sind im Bericht genannt; die IaaS-Plattform ist im Carve-out, ihr eigener Bericht liegt vor und wird auf Anfrage mitgeliefert, soweit dessen Weitergabebedingungen es erlauben. |
| Wo werden Daten verarbeitet? | Angaben nach GC-01 aus dem Bericht, ergänzt um die Zusage, Standortänderungen vorab mitzuteilen. |
| Wie sind unsere Prüfungsrechte gesichert? | Vertragsanlage mit Zugangs-, Inspektions- und Auditrechten für Bank, beauftragte Dritte und Aufsicht; der C5-Bericht dient als Grundlage, auf die Prüfer der Bank ihre eigenen Prüfungshandlungen aufsetzen. |
| Machen Sie bei unseren TLPT mit? | Zusage zur Mitwirkung mit einem abgestimmten Ablauf und Testfenster. |
| Wie kommen wir wieder heraus? | Exportfunktion für Antragsdaten und Dokumente, vereinbarter Übergangszeitraum, Unterstützung beim Wechsel. |
Die Bank übernimmt die Angaben in ihr Informationsregister und ihre Risikobewertung. Ihre Interne Revision wertet den Bericht selbst aus; nach der BaFin-Mitteilung darf sie sich bei einer wesentlichen Auslagerung nicht allein darauf stützen.
Was diese Seite nicht klärt
Ob Ihr Kunde ein Finanzunternehmen im Sinne von Art. 2 DORA ist, ob Ihr Dienst eine kritische oder wichtige Funktion unterstützt und wie Vertragsklauseln formuliert werden, ist im Einzelfall rechtlich zu prüfen. Weitere Rechtsakte zur DORA und aufsichtliche Veröffentlichungen haben wir für diese Seite nicht ausgewertet. Die Verordnung haben wir am 1. November 2026 in der Fassung des Amtsblatts gelesen; prüfen Sie vor Entscheidungen, ob sie seither geändert wurde.
Häufige Fragen
Ist ein C5-Testat unter DORA Pflicht?+
Erkennt die BaFin den C5 an?+
Ersetzt der C5-Bericht die Auditrechte des Finanzkunden?+
Brauchen wir als Cloud-Anbieter einen eigenen DORA-Nachweis?+
Gilt für uns NIS2 oder DORA?+
Weiterlesen
- C5 und NIS2: was neben dem Testat zu tun bleibt
- C5-Bericht lesen: Prüfbericht als Kunde richtig auswerten
- C5-Testat statt C5-Zertifizierung: Bericht und Aussagekraft
- C5-Subdienstleisterinventar: Beispiel und Auswertung
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- Verordnung (EU) 2022/2554 (DORA), ABl. L 333 vom 27.12.2022, Art. 28, 30 und 64 (abgerufen am 2026-11-01)
- BaFin: Aufsichtsmitteilung zu Auslagerungen an Cloud-Anbieter, Stand Februar 2024 (PDF), Abschnitte III.2, III.5.2 und V.4.2.3 (abgerufen am 2026-11-01)
- BSI-Gesetz (BSIG), § 28 Abs. 6 (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 3.4.5.1, 3.4.6, 3.4.12, 3.4.13 und 4, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ (Datenschutz, Weitergabe des Berichts) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).