
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet PS (Physische Sicherheit) des C5:2026, Abschnitt 5.5 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog. Sie betreiben das Rechenzentrum selbst und bieten IaaS oder Colocation an? Die Sicht des Betreibers zeigt die Seite Rechenzentrum und Hosting; hier geht es um Anbieter, die Flächen mieten oder eine Plattform nutzen.
Worum geht es im Themengebiet PS?
PS schützt die Gebäude und Räume, in denen der Dienst läuft. Der Katalog nennt als Ziel, unberechtigten physischen Zutritt zu verhindern und vor Diebstahl, Schaden, Verlust und Ausfall des Betriebs zu schützen (Abschnitt 5.5). Die Kriterien verlangen konkrete Werte: mindestens zwei Standorte mit hinreichendem Abstand (PS-02.01B), Bauelemente, die einem Einbruchsversuch zusammen mindestens zehn Minuten standhalten (PS-03.03B), Sperrung von Zutrittsberechtigungen nach zwei Monaten ohne Nutzung (PS-04.01B), Brandabschnitte mit mindestens 90 Minuten Feuerwiderstand oder gleichwertige Maßnahmen (PS-05.02B), Redundanz N+1 in Strom- und Kälteversorgung und jährlich getestete USV und Netzersatzanlagen (PS-06.01B).
Das Gebiet umfasst acht Kriterien, PS-01 bis PS-08, mit 28 Basis-Unterkriterien, 2 verschärfenden und 10 erweiternden Zusatz-Unterkriterien. Neu gegenüber C5:2020 ist laut Änderungshistorie PS-08 zur Sicherheit von Arbeitsplätzen. PS-01 bis PS-07 gelten für Rechenzentren und Serverräume, in denen Kundendaten verarbeitet werden, einschließlich der Standorte für Datensicherung und Redundanz und der technischen Versorgung. Büros und Serverräume, in denen keine Kundendaten verarbeitet oder gespeichert werden, fallen nach den ergänzenden Informationen zu PS-01 unter PS-08.
Ausgangssituation: eigene Server in Colocation, Sicherungen beim Hyperscaler
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Plattform, mit der Rettungsdienste ihre Einsätze dokumentieren und an die aufnehmenden Kliniken übermitteln. Die Produktion läuft auf eigenen Servern in gemieteten, abschließbaren Rack-Käfigen in zwei Colocation-Rechenzentren in verschiedenen Städten in Deutschland, die Sicherungen liegen verschlüsselt im Objektspeicher eines großen Cloud-Anbieters. Im Büro steht ein kleiner Serverraum mit Test- und Entwicklungssystemen. Ein Landkreis verlangt einen C5-Typ-2-Bericht.
So sieht es vor dem Projekt aus:
- Beide Rechenzentrumsbetreiber haben ISO-27001-Zertifikate; ihre Prüfberichte hat niemand angefordert.
- Für die Käfige führt jeder Betreiber eine Liste der Personen mit Zutritt. Darin stehen auch ein ausgeschiedener Administrator und ein Dienstleister, der seit einem Jahr nicht mehr vor Ort war.
- Das Umschalten zwischen den beiden Standorten wurde beim Aufbau einmal getestet, seitdem nicht mehr.
- Für Fehleranalysen werden gelegentlich Auszüge echter Einsatzdaten auf die Testsysteme im Büro kopiert.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
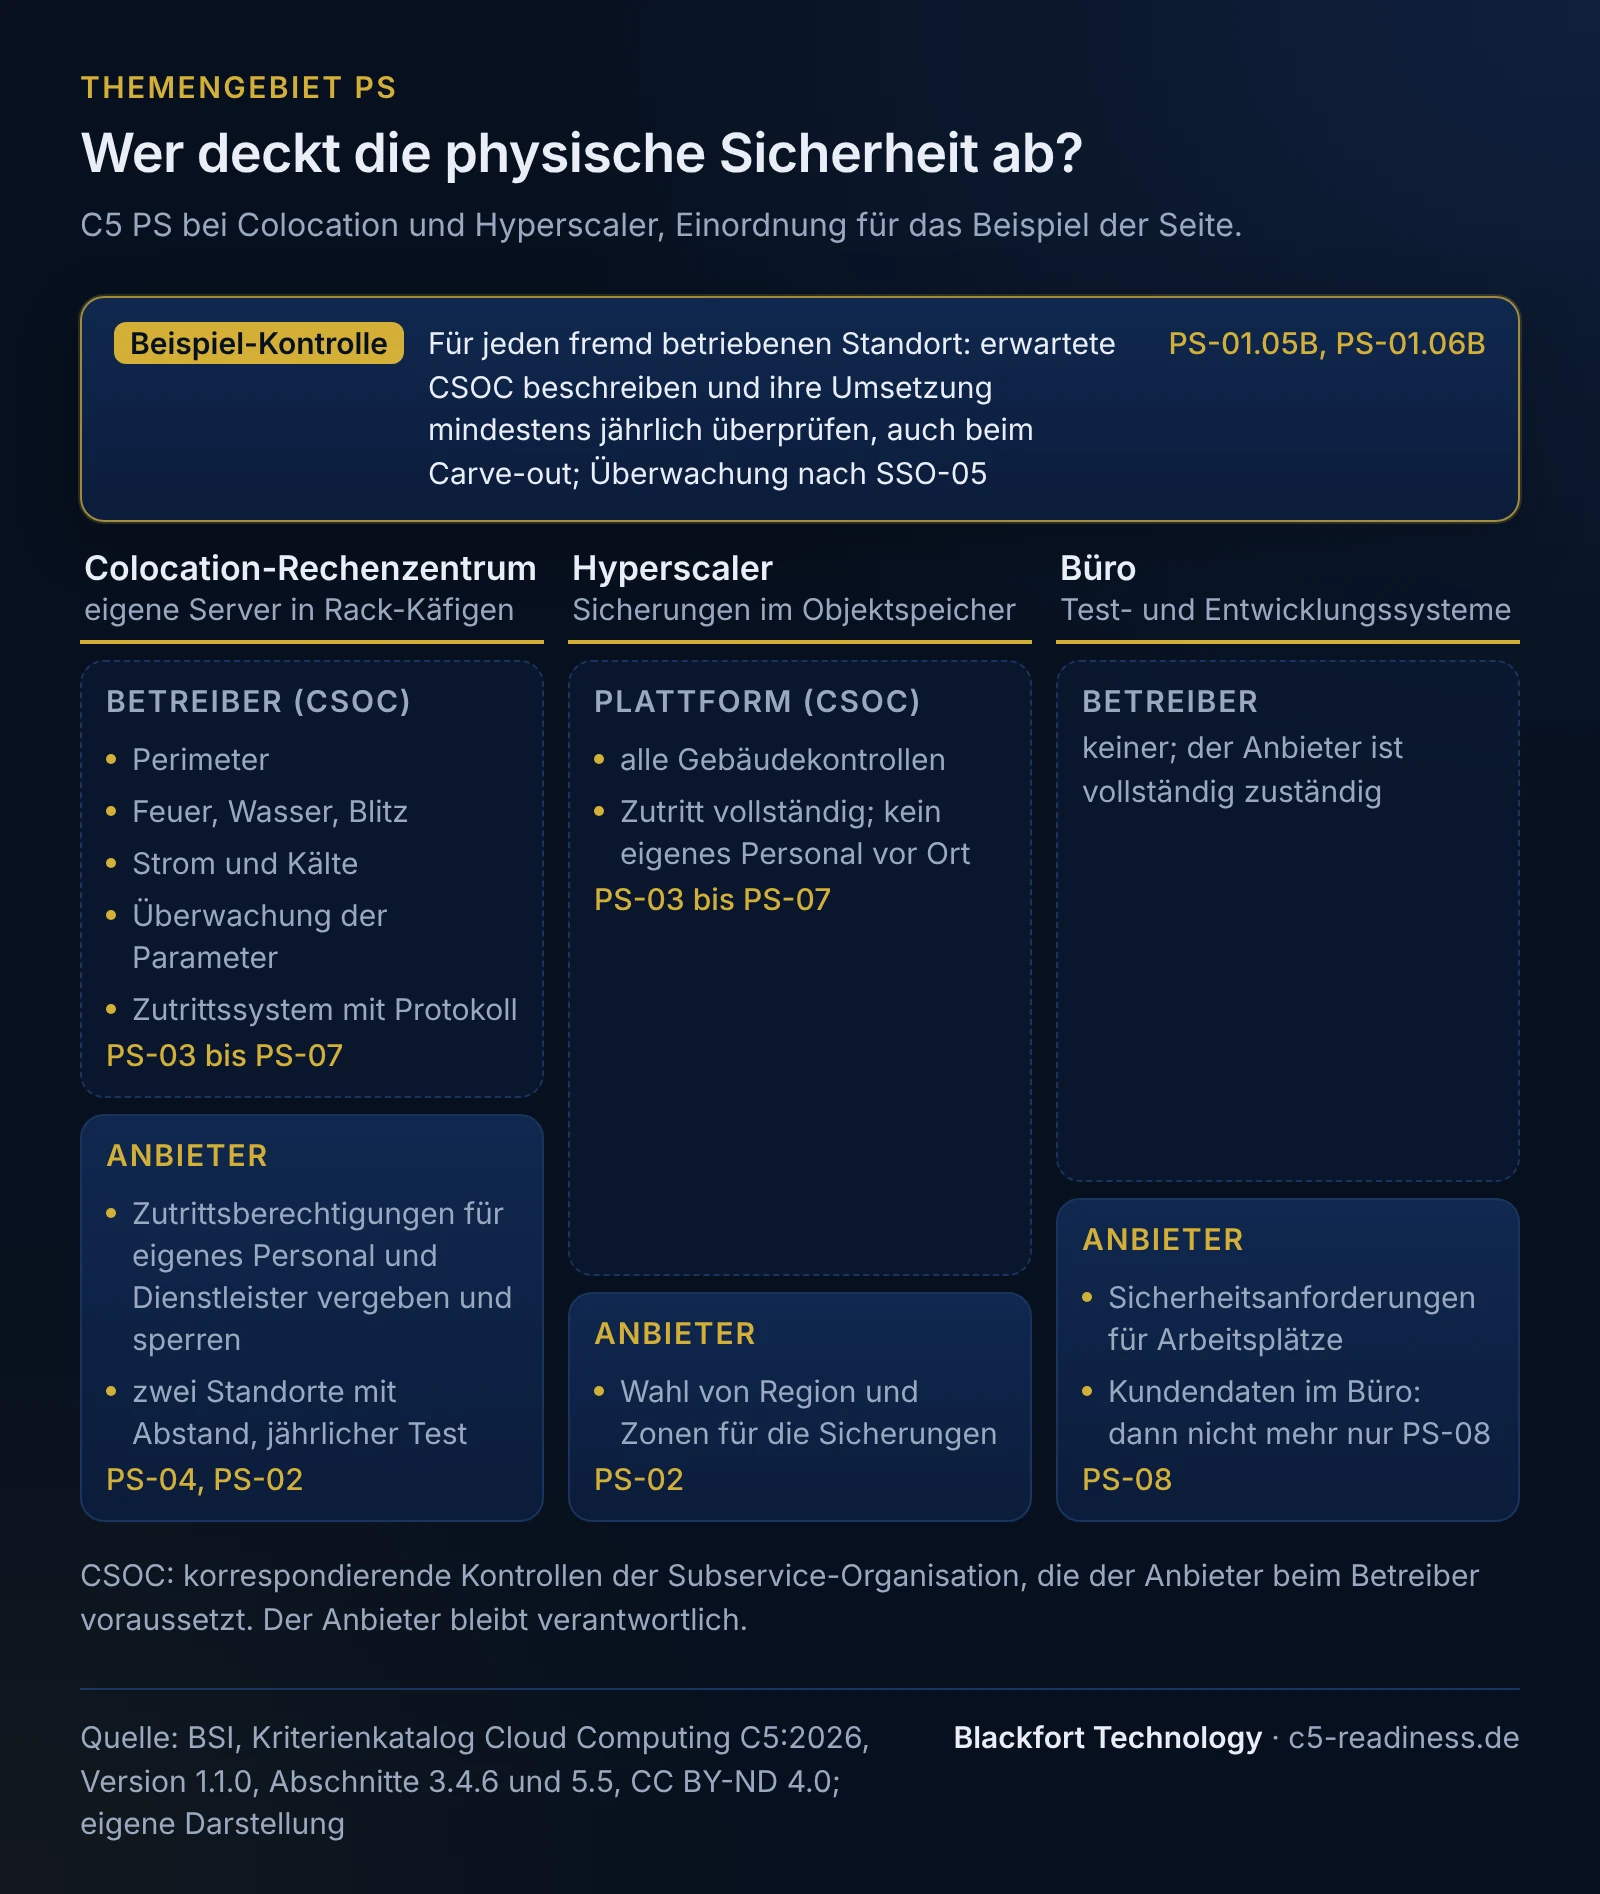
Laut Abschnitt 3.4.6 ist bei Rechenzentren, die Dritte betreiben, grundsätzlich davon auszugehen, dass ein Verhältnis zu einem Subdienstleister (Subservice-Organisation) besteht, insbesondere für die Kriterien der physischen Sicherheit. Das gilt für Colocation ebenso wie für die Infrastruktur eines Hyperscalers; die ergänzenden Informationen zu PS-01.05B nennen Serverhousing, Colocation und IaaS ausdrücklich als Beispiele für Räumlichkeiten, die Dritte betreiben. Reine Colocation ist nach unserer Einordnung selbst kein Cloud-Dienst, weil die Definition im Katalog die Bereitstellung nach dem Selbstbedienungsprinzip verlangt (Abschnitt 1.2); nach der BSI-FAQ kann über etwas, das kein Cloud-Dienst ist, keine eigene C5-Prüfung erfolgen, es kann aber in der Prüfung eines Cloud-Dienstes mitbetrachtet werden. Für Sie als Mieter heißt das: Der Betreiber setzt die Gebäudekontrollen um, Sie beschreiben und überwachen sie als korrespondierende Kontrollen der Subservice-Organisation (CSOC), also die Kontrollen, die Sie beim Subdienstleister voraussetzen; Hardware und Betrieb der Server im Käfig liegen bei Ihnen. Der Anbieter wählt, ob er die Kontrollen des Subdienstleisters mitprüfen lässt (Inclusive) oder ausklammert (Carve-out); die Grundlagen dazu stehen auf der Seite C5-Scope. Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Rettungsdienst, Landkreis) |
|---|---|---|---|
| Gebäude, Perimeter, Brandschutz, Versorgung, Umgebungsüberwachung in den Rechenzentren (PS-03, PS-05, PS-06, PS-07) | beschreibt die erwarteten CSOC und überprüft ihre Umsetzung (PS-01.05B, PS-01.06B) | Colocation-Betreiber und Hyperscaler setzen die Kontrollen um; beim Carve-out außerhalb der Prüfung | - |
| Zutritt zu den Rack-Käfigen (PS-04) | entscheidet, wer vom eigenen Personal und von Dienstleistern Zutritt bekommt, und lässt Berechtigungen sperren | Colocation-Betreiber betreibt das Zutrittskontrollsystem und protokolliert | - |
| Zutritt beim Hyperscaler | keiner; kein eigenes Personal vor Ort | vollständig | - |
| Redundanzmodell (PS-02) | legt die Standorte fest, plant die Redundanz und testet sie jährlich | stellen die Standorte bereit | stellt nach den korrespondierenden Kriterien sicher, dass Redundanzmodell und Nachweise zu den eigenen Anforderungen an Verfügbarkeit passen |
| Büro mit Test- und Entwicklungssystemen (PS-08) | vollständig | - | - |
Inbetriebnahme, Lagerung, Transport und Außerbetriebnahme der eigenen Server im Käfig regelt das Themengebiet AM (AM-06, AM-07, AM-10, AM-11). Die korrespondierenden Kontrollen der Subservice-Organisation (CSOC; PS-01.05B spricht von komplementären Kontrollen der Subservice-Organisationen) sind Kontrollen, die der Anbieter bei der Gestaltung seines Kontrollsystems beim Subdienstleister voraussetzt. Der Prüfer prüft sie beim Carve-out nicht selbst, nur ob die Annahmen in der Systembeschreibung sachgerecht dargestellt sind. Der Anbieter bleibt nach 3.4.6 verantwortlich und überwacht die Subdienstleister nach SSO, insbesondere SSO-05.
Verantwortungsmatrix: welches Kriterium bei wem liegt
Die Tabelle oben zeigt die Grenze grob. Für die Systembeschreibung und die Überwachung brauchen Sie die Zuordnung je Kriterium. So haben wir sie für das Beispiel aufgestellt; „Anbieter“ heißt, die Kontrolle ist Teil Ihres eigenen Kontrollsystems und wird auch beim Carve-out geprüft, „CSOC“ heißt, Sie setzen sie beim Betreiber voraus und überwachen sie.
| Kriterium | Colocation-Rechenzentrum | Hyperscaler (Sicherungen) | Büro |
|---|---|---|---|
| PS-01 Sicherheitsanforderungen | Anbieter: Anforderungen festlegen, CSOC beschreiben und überprüfen; CSOC: Umsetzung im Gebäude | Anbieter: CSOC beschreiben und überprüfen; CSOC: Umsetzung | - |
| PS-02 Redundanzmodell | Anbieter: zwei Standorte mit Abstand, jährlicher Test | Anbieter: Wahl von Region und Zonen für die Sicherungen | - |
| PS-03 Perimeterschutz | CSOC | CSOC | - |
| PS-04 Zutrittskontrolle | Anbieter: Vergabe und Sperrung der Berechtigungen für eigenes Personal und Dienstleister, Abgleich der Listen; CSOC: Zutrittssystem, Mehr-Faktor-Authentisierung, Protokoll, Besucher | CSOC | - |
| PS-05 Schutz vor Feuer, Wasser, Blitz | CSOC | CSOC | - |
| PS-06 Strom und Versorgung | CSOC; Anbieter: Wartungsverträge für die eigenen Geräte im Käfig, soweit PS-06.04AC aufgenommen ist | CSOC | - |
| PS-07 Überwachung der Parameter | CSOC; Anbieter: Empfang der Alarme, soweit vertraglich vorgesehen | CSOC | - |
| PS-08 Arbeitsplätze | - | - | Anbieter |
Drei Dinge zeigt die Matrix. Erstens bleibt PS-01 auch beim Carve-out beim Anbieter: PS-01.05B verlangt, im Dokument die erwarteten CSOC und die Maßnahmen zu ihrer Überwachung zu beschreiben, PS-01.06B die Überprüfung ihrer Umsetzung. Zweitens ist das Redundanzmodell eine Architekturentscheidung des Anbieters. Eine Architektur, die den Dienst gleichzeitig aus mehr als zwei Standorten erbringt, kann nach den ergänzenden Informationen zu PS-02 eine alternative Erfüllung darstellen; ob zwei Zonen einer Hyperscaler-Region die Anforderung an Standorte mit hinreichendem Abstand erfüllen, sollten Sie anhand der Angaben der Plattform bewerten und begründen. Als Maßstab helfen die Definitionen in Abschnitt 1.2 (eine Zone umfasst mindestens zwei Standorte in räumlicher Nähe, jeder Standort gehört genau einer Zone an) und die ergänzenden Informationen zu PS-02: Der Abstand richtet sich nach der Bewertung elementarer Gefährdungen am Standort, sehr großräumige Ereignisse wie Hochwasser oder Erdbeben bleiben dabei unberücksichtigt. Drittens bleibt die Vergabe der Zutrittsberechtigungen für das eigene Personal Ihre Aufgabe, auch wenn der Betreiber das System betreibt.
Ein Sonderfall ist das Büro: Werden dort Kundendaten verarbeitet oder gespeichert, wie bei den kopierten Einsatzdaten im Beispiel, gelten für den Serverraum PS-01 bis PS-07; PS-08 sieht der Katalog nach den ergänzenden Informationen zu PS-01 für Räume vor, in denen keine Kundendaten verarbeitet oder gespeichert werden. Wir empfehlen, echte Kundendaten von den Testsystemen fernzuhalten; DEV-07.03B verlangt für Kundendaten in Tests ohnehin eine Genehmigung und Anonymisierung (siehe DEV).
Beispiel-Kontrollbeschreibung zu PS-01
Unsere Beispiel-Kontrolle für den Anbieter oben (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-PS-01-01 Überprüfung der CSOC der Rechenzentrumsbetreiber |
| Zugeordnet | PS-01.05B, PS-01.06B; Überwachung nach SSO-05 |
| Ziel | Für jeden Standort, an dem Kundendaten verarbeitet oder gesichert werden, ist beschrieben, welche physischen Kontrollen der Anbieter beim Betreiber voraussetzt, und mindestens jährlich belegt, dass der Betreiber sie umgesetzt hat. |
| Verantwortlich | Leitung Betrieb (Durchführung); Kontrolle durch die Informationssicherheitsbeauftragte (ISB); Einkauf (Vertragliche Rechte auf Berichte und Begehungen) |
| Auslöser und Frequenz | jährlich je Betreiber; zusätzlich bei Vertragsabschluss, bei Standortwechsel und bei Meldung eines Sicherheitsvorfalls des Betreibers |
| Durchführung | Die CSOC-Liste je Standort leitet sich aus PS-03 bis PS-07 ab, etwa Zutrittssystem mit Protokoll und Mehr-Faktor-Authentisierung für Bereiche mit Systemen für Kundendaten, Brandmeldeanlage mit Meldung an die Feuerwehr, N+1 bei Strom und Kälte, jährliche Tests von USV und Netzersatzanlage. Die Leitung Betrieb fordert die aktuellen Prüfberichte oder Zertifikate an, ordnet die dort geprüften Kontrollen der CSOC-Liste zu und dokumentiert, welche CSOC belegt sind, welche nicht und welcher Zeitraum abgedeckt ist. Für nicht belegte CSOC holt sie ergänzende Nachweise ein, etwa ein Protokoll der Netzersatzanlagen-Tests, oder plant eine Begehung. |
| Kontrolle | Die ISB prüft die Auswertung auf Vollständigkeit und stellt sicher, dass Abweichungen in den Berichten der Betreiber bewertet sind. |
| Eskalation | Ist eine CSOC nicht belegt oder berichtet der Betreiber eine Abweichung, geht das als Risiko in das Risikoregister; der Risikoeigentümer entscheidet über Maßnahmen, etwa eine Nachforderung oder einen Standortwechsel. |
| Nachweis | CSOC-Liste je Standort, Berichte und Zertifikate der Betreiber mit Datum, Auswertung je Betreiber, Risikoeinträge, Vertragsklauseln zu Berichten und Begehungen |
Wie Sie die Berichte der Subdienstleister insgesamt auswerten und im Inventar festhalten, zeigt die Seite Subdienstleisterinventar. Wichtig für Typ 2: Die Auswertung muss im Prüfungszeitraum stattgefunden haben, und der Bericht des Betreibers sollte einen Zeitraum abdecken, der zu Ihrem passt.
Welche Nachweise der Prüfer sehen will
Beim Carve-out sieht der Prüfer die Gebäudekontrollen nicht selbst. Er will aber die Kontrollen sehen, die beim Anbieter bleiben. Beispiele aus unserem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Sicherheitsanforderungen für Gebäude und Räume mit Sicherheitsbereichen, abgeleitet aus Richtlinie, Schutzbedarf und Risikobeurteilung | PS-01.01B, PS-01.02B | ISMS-Dokumentation | ISB | im Zeitraum gültige Fassung |
| CSOC-Liste und Beschreibung der Überwachung je Standort | PS-01.05B | ISMS-Dokumentation, Systembeschreibung | Leitung Betrieb | im Zeitraum gültige Fassung |
| Auswertung der Betreiberberichte | PS-01.06B | Auswertungsprotokoll | Leitung Betrieb | jährliche Auswertung im Zeitraum |
| Redundanzkonzept und Protokoll des Umschalttests | PS-02.01B bis 03B | Betriebsdokumentation, Testprotokoll | Leitung Betrieb | mindestens ein Test im Jahr |
| Zutrittslisten der Betreiber gegen Personal- und Dienstleisterliste, Sperranträge | PS-04.01B | Listen der Betreiber, Tickets | Leitung Betrieb | jeder Abgleich im Zeitraum |
| Sicherheitsanforderungen für das Büro auf Basis einer Risikobewertung | PS-08.01B | ISMS-Dokumentation | ISB | im Zeitraum gültige Fassung |
Ein Nachweisregister ordnet jedem Unterkriterium seinen Nachweis zu; wie Sie es führen, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken ergeben sich aus dem Wortlaut der Kriterien und dem Szenario oben. Ist ein einziges Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| CSOC nicht beschrieben | Der Anbieter verlässt sich auf das Zertifikat des Betreibers. | PS-01.05B verlangt, die erwarteten CSOC und die Maßnahmen zu ihrer Überwachung zu beschreiben; ohne sie fehlt auch die Grundlage für die Darstellung in der Systembeschreibung. | CSOC-Liste je Standort aus PS-03 bis PS-07 ableiten. |
| Berichte der Betreiber nicht ausgewertet | Berichte nie angefordert. | PS-01.06B verlangt die Überprüfung der Umsetzung der CSOC nach SSO-05. | vertragliches Recht auf Berichte, jährliche Auswertung wie in K-PS-01-01. |
| Veraltete Zutrittsberechtigungen | Listen der Betreiber werden nicht abgeglichen. | PS-04.01B verlangt ein geregeltes Verfahren für Vergabe und Änderung der Berechtigungen und ihre Sperrung nach zwei Monaten ohne Nutzung, Ausnahmen nur über das Verfahren nach SP-03. | vierteljährlicher Abgleich mit Personal- und Dienstleisterliste, Austritt als Auslöser für Sperranträge. |
| Redundanz nicht getestet | Test nur beim Aufbau. | PS-02.03B verlangt, die Wirksamkeit der Redundanz mindestens jährlich durch Tests und Übungen zu überprüfen. | jährlichen Umschalttest mit dem Notfalltest nach BCM-04 verbinden (siehe BCM). |
| Kundendaten im Büro-Serverraum | Kopien echter Daten für Fehleranalysen. | Der Raum fällt dann unter PS-01 bis PS-07, die ein Büro nicht erfüllt. | nur anonymisierte Testdaten, Fehleranalyse in der Produktion mit protokolliertem Zugriff. |
Alle Kriterien des Themengebiets PS
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| PS-01 | Sicherheitsanforderungen für Gebäude und Räumlichkeiten | 6/0/5 | Sicherheitsbereiche, aus Risiken abgeleitete Anforderungen an Rechenzentren und, bei fremd betriebenen Rechenzentren, die erwarteten CSOC und ihre Überprüfung. |
| PS-02 | Redundanzmodell | 3/2/0 | Betrieb aus mindestens zwei Standorten mit hinreichendem Abstand, ausgelegt auf die Verfügbarkeitszusagen, jährlich getestet. |
| PS-03 | Perimeterschutz | 6/0/1 | Bauliche Hülle und Sicherheitsmaßnahmen gegen Einbruch, mit einer Mindestwiderstandszeit. |
| PS-04 | Physische Zutrittskontrolle | 3/0/0 | Elektronische Zutrittskontrolle mit Vergabeverfahren, Sperrung ungenutzter Berechtigungen, Mehr-Faktor-Authentisierung für Systemräume, Protokoll und Regeln für Besucher. |
| PS-05 | Schutz vor Bedrohungen von Außen und aus der Umgebung | 4/0/0 | Bauliche, technische und organisatorische Maßnahmen gegen Feuer, Rauch, Blitz und Wasser. |
| PS-06 | Schutz vor Unterbrechungen durch Stromausfälle und ähnliche Risiken für Versorgungseinrichtungen | 3/0/4 | Redundante Strom- und Kälteversorgung, getestete USV und Netzersatzanlagen, Wartung und Schutz der Leitungen. |
| PS-07 | Überwachung der Betriebs- und Umgebungsparameter | 2/0/0 | Überwachung der Versorgung und der Umgebung mit automatischer Alarmierung. |
| PS-08 | Anforderungen an die Sicherheit von Arbeitsplätzen | 1/0/0 | Sicherheitsanforderungen für Büros auf Basis einer Risikobewertung. |
Die Zusatzkriterien richten sich vor allem an Betreiber von Rechenzentren, etwa PS-01.02AC (autarker Betrieb eines Standorts für mindestens 72 Stunden bei Ausfall der externen Stromversorgung), PS-02.01AS (mehr als zwei Standorte, sodass bei Ausfall zweier Standorte ein dritter bleibt) und PS-03.01AC (ständig anwesendes Sicherheitspersonal, Videoüberwachung und Einbruchmeldeanlagen). Verlangt ein Kunde sie, betreffen sie bei fremd betriebenen Rechenzentren vor allem Ihre CSOC.
Bezug zu ISO/IEC 27001:2022 Anhang A
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm. Was Sie aus einem zertifizierten ISMS insgesamt wiederverwenden können, steht auf der Seite C5 und ISO 27001.
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| PS-01, PS-03 | A.7.1 | Sicherheitsbereiche und Perimeter | Beschreibung und Überprüfung der CSOC, Mindestwiderstandszeit |
| PS-02 | A.8.14 | Redundanz | mindestens zwei Standorte mit Abstand, jährlicher Test |
| PS-04 | A.7.2, A.7.6 | Zutritt | Sperrung nach zwei Monaten ohne Nutzung, Mehr-Faktor-Authentisierung für Systemräume |
| PS-05 | A.7.5 | Umweltgefahren | Feuerwiderstand von 90 Minuten oder gleichwertige Maßnahmen, Brandmeldung an die Feuerwehr |
| PS-06 | A.7.11, A.7.12, A.7.13 | Versorgung, Verkabelung, Wartung | N+1, jährliche Tests, Prüfung der Leitungen mindestens alle zwei Jahre |
| PS-07 | A.7.4, A.7.11 | Überwachung | automatische Alarmierung bei Verlassen des Regelbereichs |
| PS-08 | A.7.3, A.7.7 | Büros und Arbeitsplätze | Anforderungen ausdrücklich auf Basis einer Risikobewertung |
Häufige Fragen
Muss ich PS umsetzen, wenn mein Dienst bei einem Hyperscaler läuft?+
Ist ein Colocation-Rechenzentrum ein Subdienstleister?+
Reicht das ISO-27001-Zertifikat des Rechenzentrums als Nachweis?+
Brauche ich zwei Rechenzentren?+
Gilt PS auch für mein Büro?+
Weiterlesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5 für Rechenzentrum und Hosting: Testat für IaaS und Colocation
- C5 AM: Asset Management und Asset-Inventar nach C5:2026
- C5-Subdienstleisterinventar: Beispiel und Auswertung
- C5 SSO: Dienstleister steuern und überwachen nach C5:2026
- C5 BCM: Notfallmanagement und Restore-Tests nach C5:2026
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 5.5 PS-01 bis PS-08, Abschnitte 3.3, 3.4.6, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitte 3.4.6 und 5.5, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ, Frage „Kann nur ein Cloud-Dienst ein C5-Testat erhalten?“ (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).