
Stand: 2026-11-01
Diese Seite richtet sich an Betreiber von Rechenzentren und Hosting-Angeboten, die Infrastruktur als Dienst (IaaS), Colocation oder beides anbieten und von Kunden nach einem C5-Testat gefragt werden. Wie ein SaaS-Anbieter seinen eigenen Prüfungsgegenstand gegenüber einem Rechenzentrum abgrenzt, zeigt die Seite C5-Scope; diese Seite nimmt die Sicht des Betreibers ein. Sie mieten selbst Flächen in einem Rechenzentrum und wollen wissen, welche Kriterien zur physischen Sicherheit dann bei Ihnen bleiben? Das zeigt das Themengebiet PS.
Warum Ihr Bericht für Ihre Kunden zählt
Wird ein Cloud-Dienst in Rechenzentren erbracht, die Dritte betreiben, ist nach Abschnitt 3.4.6 grundsätzlich davon auszugehen, dass der Betreiber Subdienstleister (Subservice-Organisation) des Cloud-Anbieters ist. Das gilt für Colocation ebenso wie für IaaS: Die ergänzenden Informationen zu PS-01 nennen Serverhousing, Colocation und IaaS als Beispiele für Räumlichkeiten, die von Dritten betrieben werden. Ihre Kunden müssen deshalb in ihrer Dokumentation beschreiben, welche Kontrollen sie bei Ihnen voraussetzen, die korrespondierenden Kontrollen der Subservice-Organisation (CSOC), und wie sie diese überwachen (PS-01.05B und .06B mit Verweis auf SSO-05). Hardware, Betrieb und die Vergabe von Zutrittsrechten für ihr eigenes Personal bleiben bei einem Colocation-Kunden selbst. Ein Kunde, der den Rechenzentrumsbetrieb im Carve-out ausnimmt, bleibt trotzdem verantwortlich. Die ergänzenden Informationen zu SSO-06 nennen den Betrieb aus Rechenzentren von Service-Organisationen als Fall sehr hoher Abhängigkeit.
Je genauer Ihr Bericht die Kontrollen beschreibt, die Ihre Kunden voraussetzen, desto leichter fällt ihnen diese Überwachung. Fehlen sie, bleibt Ihren Kunden nur, Sie in ihre eigene Prüfung einzubeziehen (Inclusive) oder eigene Prüfungen bei Ihnen durchzuführen.
Das Beispiel: zwei Standorte, IaaS und Colocation
Fiktives Beispiel, kein Kunde. Ein Betreiber hat zwei Rechenzentrumsstandorte in derselben Region in Deutschland. Er bietet an:
- IaaS: virtuelle Maschinen, Netze und Speicher, die Kunden über ein Self-Service-Portal und eine Programmierschnittstelle selbst anlegen.
- Colocation: gemietete Serverschränke mit Strom, Kühlung und Netzanschluss; die Kunden bringen eigene Hardware mit und haben Zutritt zu ihren Schränken.
- Datensicherung als optional buchbaren Zusatzdienst für IaaS-Kunden.
Kunden sind unter anderem SaaS-Anbieter aus dem Gesundheitswesen, die selbst ein C5-Testat anstreben.
Entscheidung 1: Was in den Bericht gehört: IaaS, Colocation oder beides
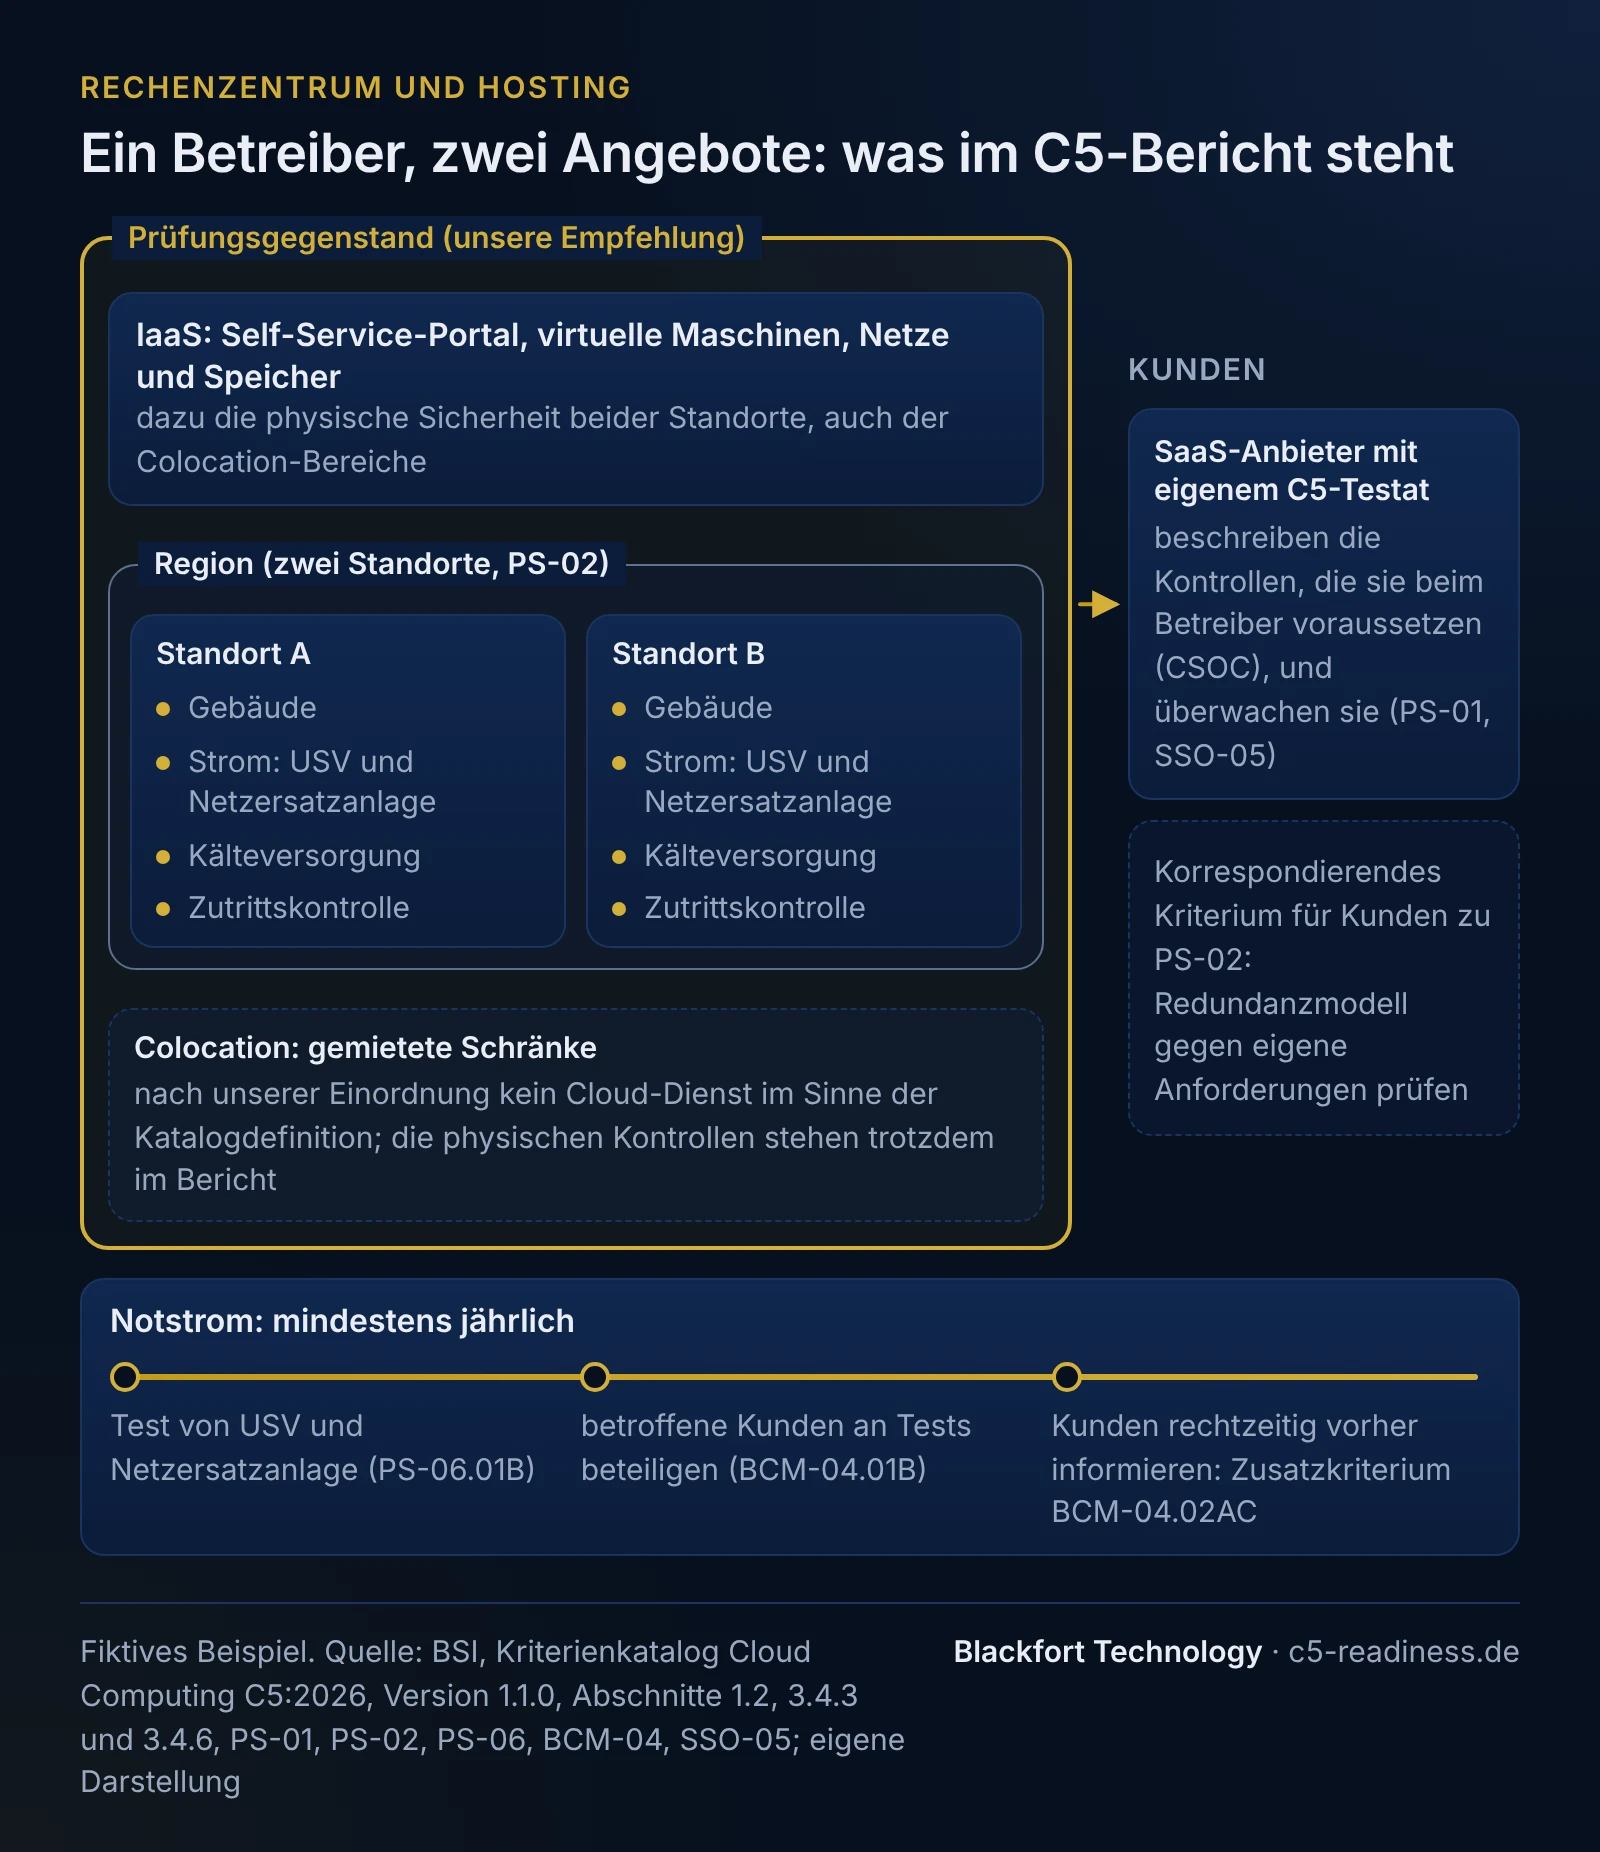
Der Katalog definiert einen Cloud-Dienst als informationstechnischen Dienst, der mittels Cloud Computing über definierte Schnittstellen angeboten wird, und Cloud Computing als netzbasierten Zugang zu einem skalierbaren und elastischen Reservoir gemeinsam nutzbarer Ressourcen nach dem Selbstbedienungsprinzip (Abschnitt 1.2). Das IaaS-Angebot im Beispiel erfüllt das. Reine Colocation, bei der Kunden Schränke mieten und eigene Hardware betreiben, nach unserer Einordnung nicht. Dafür spricht auch die FAQ des BSI: Ist etwas selbst kein Cloud-Dienst, kann auch keine C5-Prüfung darüber erfolgen.
Trotzdem stützen sich Colocation-Kunden auf dieselben Gebäude, dieselbe Stromversorgung und dieselbe Zutrittskontrolle. Unsere Empfehlung: IaaS als Cloud-Dienst in den Bericht nehmen und die physische Sicherheit beider Standorte vollständig beschreiben, einschließlich der Bereiche, in denen Colocation-Schränke stehen. Weil der Katalog Colocation und IaaS gleichermaßen als von Dritten betriebene Räumlichkeiten nennt, brauchen Ihre Kunden in beiden Modellen dieselbe Art von Angaben. Ob ein Colocation-Kunde Ihren Bericht für seine Überwachung nutzen kann, hängt davon ab, dass die Kontrollen, die er voraussetzt, darin beschrieben und geprüft sind. Klären Sie das bei der Festlegung des Scopes mit Ihrem Prüfer.
Eine Folge betrifft den Zutritt: Colocation-Kunden schicken eigenes Personal in Ihre Gebäude. PS-04.01B verlangt unter anderem Multifaktor-Authentisierung für den Zutritt zu Bereichen mit Systemkomponenten, die Kundendaten verarbeiten, die Sperrung von Zutrittsberechtigungen, die zwei Monate nicht genutzt wurden, und Maßnahmen, die Besucher und externes Personal einzeln identifizieren und nachverfolgen (Nr. 2, 4 und 7). Für Kundenpersonal mit Dauerzutritt heißt das: Berechtigungen, die nach zwei Monaten ohne Nutzung gesperrt werden, und Ausnahmen nur über den definierten Ausnahmeprozess.
Entscheidung 2: Standorte, Zonen und Region im Bericht
Der Katalog unterscheidet Begriffe, die man in Verträgen und Bericht auseinanderhalten sollte. Ein Standort ist ein einzelnes Gelände mit eigener Stromversorgung, Netzanbindung und eigenem Brandschutz, exklusiv einer Zone zugeordnet. Eine Region umfasst eine oder mehrere Zonen in einem einzigen Ballungsraum. Ihre Kunden brauchen diese Angaben, weil sie selbst zusagen müssen, Daten und Backups nur in der vereinbarten Region zu verarbeiten (PSS-12.01B).
PS-02.01B verlangt, den Dienst aus mindestens zwei Standorten mit hinreichendem Abstand für Betriebsredundanz bereitzustellen, PS-02.03B einen mindestens jährlichen Test der Redundanz. Das Zusatzkriterium PS-02.01AS verlangt mehr als zwei Standorte mit Georedundanz, sodass bei einem zeitgleichen Ausfall zweier Standorte ein dritter verfügbar bleibt. Der Betreiber im Beispiel plant mit zwei Standorten in einer Region für das Basiskriterium; das Zusatzkriterium nimmt er nicht auf und begründet die Auswahl in der Systembeschreibung (Abschnitt 3.4.3). Zu PS-02 nennt der Katalog als korrespondierendes Kriterium für Kunden, dass sie das Redundanzmodell des Anbieters gegen ihre eigenen Anforderungen an Verfügbarkeit prüfen. Beschreiben Sie das Modell deshalb so, dass ein Kunde diese Prüfung durchführen kann.
Entscheidung 3: Versorgung, Zusatzkriterien und Notstromtests
Bei einem Rechenzentrum stehen die physischen Kriterien im Zentrum. Drei Punkte sollten vor der Prüfung entschieden sein:
- Basis der Versorgung. PS-06.01B verlangt unter anderem Betriebsredundanz (N+1) in Strom- und Kälteversorgung, angemessen dimensionierte USV und Netzersatzanlagen, deren Funktion mindestens jährlich getestet wird (vgl. BCM-04), und Instandhaltung nach Herstellerempfehlung. PS-06.03B verlangt, den Schutz der Leitungen mindestens alle zwei Jahre durch qualifiziertes Personal zu überprüfen.
- Zusatzkriterien zum autarken Betrieb. PS-01.01AC bis .05AC verlangen unter anderem Zeitvorgaben für den autarken Betrieb, bei Ausfall der externen Stromversorgung mindestens 72 Stunden oder bis alle Dienste auf einen anderen Standort übertragen sind (PS-01.02AC), und eine Auslegung der Kühlung für mindestens fünf aufeinanderfolgende Tage mit den höchsten zu erwartenden Außentemperaturen. Die 72 Stunden stehen nach den ergänzenden Informationen im Einklang mit Leitlinien des Bundesamts für Bevölkerungsschutz und Katastrophenhilfe. Ob Sie diese Zusatzkriterien aufnehmen, entscheiden Sie; für Kunden mit höherem Schutzbedarf sind Zusatzkriterien nach dem Katalog ein Ausgangspunkt (Abschnitt 3.4.3).
- Tests mit Kunden. BCM-04.01B verlangt, dass an den Tests der Kontinuitätspläne betroffene Cloud-Kunden und relevante Dritte beteiligt sind. Ein Lasttest der Netzersatzanlage betrifft alle Kunden eines Standorts. Das Zusatzkriterium BCM-04.02AC verlangt, Kunden rechtzeitig über geplante Tests mit möglichen Auswirkungen zu informieren, mit Zeitrahmen und Beschreibung der Arbeiten, und BCM-04.03AC eine Bewertung der möglichen Auswirkungen. Wie Kontinuitätstests allgemein prüffähig werden, siehe Themengebiet BCM.
Entscheidung 4: Wer sichert die Daten?
Bei IaaS liegt nach den ergänzenden Informationen zu OPS-06 die Verantwortung für Sicherung und Wiederherstellung der Kundendaten „häufig beim Cloud-Kunden“; die Datensicherung ist dann nicht Teil der vertraglichen Vereinbarungen. In diesem Fall gilt das Kriterium nicht für Kundendaten, wohl aber für die Daten des Betreibers; die Systembeschreibung stellt dar, inwieweit es anwendbar ist. Im Beispiel ist die Datensicherung ein optionaler Zusatzdienst. Nach unserer Einordnung gehört er in den Bericht, wenn er angeboten wird, und die Systembeschreibung sollte klar sagen, dass Kunden ohne diesen Dienst selbst sichern. Diese Pflicht gehört dann zu den vorausgesetzten Kundenkontrollen (CUEC).
Nachweise, die Betreiber vorbereiten sollten
| Thema | Nachweis | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Zutritt | Zutrittsprotokolle, Liste der Berechtigungen mit letzter Nutzung, Sperrungen nach zwei Monaten, Besucherbuch | Zutrittskontrollsystem, Empfang | Leitung Standortsicherheit | laufend, Stichproben im Zeitraum |
| Redundanz | Beschreibung von Standorten, Zonen und Region, Testprotokoll der Redundanz | Betrieb, Notfallmanagement | Leitung Rechenzentrum | Test mindestens jährlich |
| USV und Netzersatzanlage | Testprotokolle, Wartungsnachweise, Kundeninformation vor dem Test | Haustechnik, Wartungsdienstleister | Leitung Haustechnik | Test mindestens jährlich, Wartung nach Herstellerplan |
| Leitungsschutz | Prüfprotokolle der Verteiler | Haustechnik | Leitung Haustechnik | mindestens alle zwei Jahre |
| Datensicherung | Vertragsmuster mit und ohne Zusatzdienst, Sicherungs- und Wiederherstellungsprotokolle | Betrieb | Leitung Betrieb | Stichproben im Zeitraum |
Mögliche Lücken bei Rechenzentrums- und Hosting-Betreibern
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Zutrittskarten von Kundenpersonal ohne Ablauf | Karten werden bei Vertragsbeginn ausgegeben und nie überprüft | Berechtigungen ohne Nutzung bleiben aktiv, entgegen PS-04.01B Nr. 2 | automatische Sperrung nach zwei Monaten, Ausnahmen über den Ausnahmeprozess |
| Notstromtest ohne Kundenbeteiligung | Der Test gilt als reine Haustechnik | Beteiligung betroffener Kunden nach BCM-04.01B nicht belegt | Testplan mit Kundeninformation und Protokoll der Rückmeldungen |
| Colocation im Bericht nicht erwähnt | Der Scope wurde nur auf das IaaS-Produkt bezogen | Colocation-Kunden finden die Kontrollen nicht, die sie voraussetzen | physische Kontrollen je Standort und Bereich beschreiben, Bezug zu beiden Angeboten herstellen |
Häufige Fragen
Kann man reine Colocation nach C5 testieren lassen?+
Brauchen wir drei Standorte?+
Müssen wir die 72 Stunden autarken Betrieb nachweisen?+
Prüft der Prüfer unserer Kunden auch uns?+
Weiterlesen
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5 PS: Physische Sicherheit bei Colocation und Hyperscaler
- C5 BCM: Notfallmanagement und Restore-Tests nach C5:2026
- C5-Subdienstleisterinventar: Beispiel und Auswertung
- C5 für SaaS-Anbieter: Scope, kleine Teams und Nachweise
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 1.2, 3.4.3, 3.4.6 sowie PS-01, PS-02, PS-04, PS-06, BCM-04, OPS-06, SSO-06, PSS-12, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ, Fragen „Was wird bei einer C5-Prüfung geprüft?“ und „Kann nur ein Cloud-Dienst ein C5-Testat erhalten?“ (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).